Mekari Highlights
- PP 33/2026 berlaku 16 Januari 2027, dan perusahaan yang memproses data karyawan untuk payroll berstatus pengendali data pribadi.
- Hal yang paling mungkin diminta adalah dokumennya: ROPA, kebijakan Masa Retensi, perjanjian dengan vendor, dan catatan insiden. Notifikasi insiden wajib dalam 3×24 jam, dan denda bisa mencapai 2% pendapatan tahunan.
- Lembaga PDP belum terbentuk dan beberapa kriteria teknis menunggu peraturan lembaga, tetapi kewajiban yang sudah jelas tidak perlu ditunda.
PP 33/2026 (aturan pelaksana UU 27/2022 tentang Pelindungan Data Pribadi) mulai berlaku 16 Januari 2027 dan mewajibkan setiap pengendali data pribadi, termasuk perusahaan yang memproses data karyawan untuk payroll, memiliki dasar pemrosesan dan memberi notifikasi kegagalan pelindungan data dalam 3×24 jam. Langkah pertama sebelum tenggat itu: petakan alur data payroll beserta vendor penerimanya. Penunjukan DPO dan DPIA hanya wajib jika kriteria tertentu terpenuhi, dan lembaga pengawas PDP belum terbentuk per November 2026.
Mekari akan membahas lebih detail setiap kewajiban yang paling berdampak pada pengelolaan data karyawan dan payroll, yang mencakup penyusunan dokumen bukti seperti ROPA dan kebijakan Masa Retensi, perjanjian dengan vendor, hak karyawan atas datanya, serta prosedur penanganan insiden. Pembahasan akan diperbarui seiring terbitnya aturan turunan dan pembentukan Lembaga PDP.
Perdebatan publik berputar di angka denda. Bagi tim payroll, yang lebih sulit disiapkan adalah bukti yang akan ditanyakan pengawas, auditor internal, atau karyawan sendiri: dasar pemrosesan per tujuan, catatan kegiatan pemrosesan, perjanjian dengan vendor yang menyentuh data gaji, dan catatan penanganan insiden.
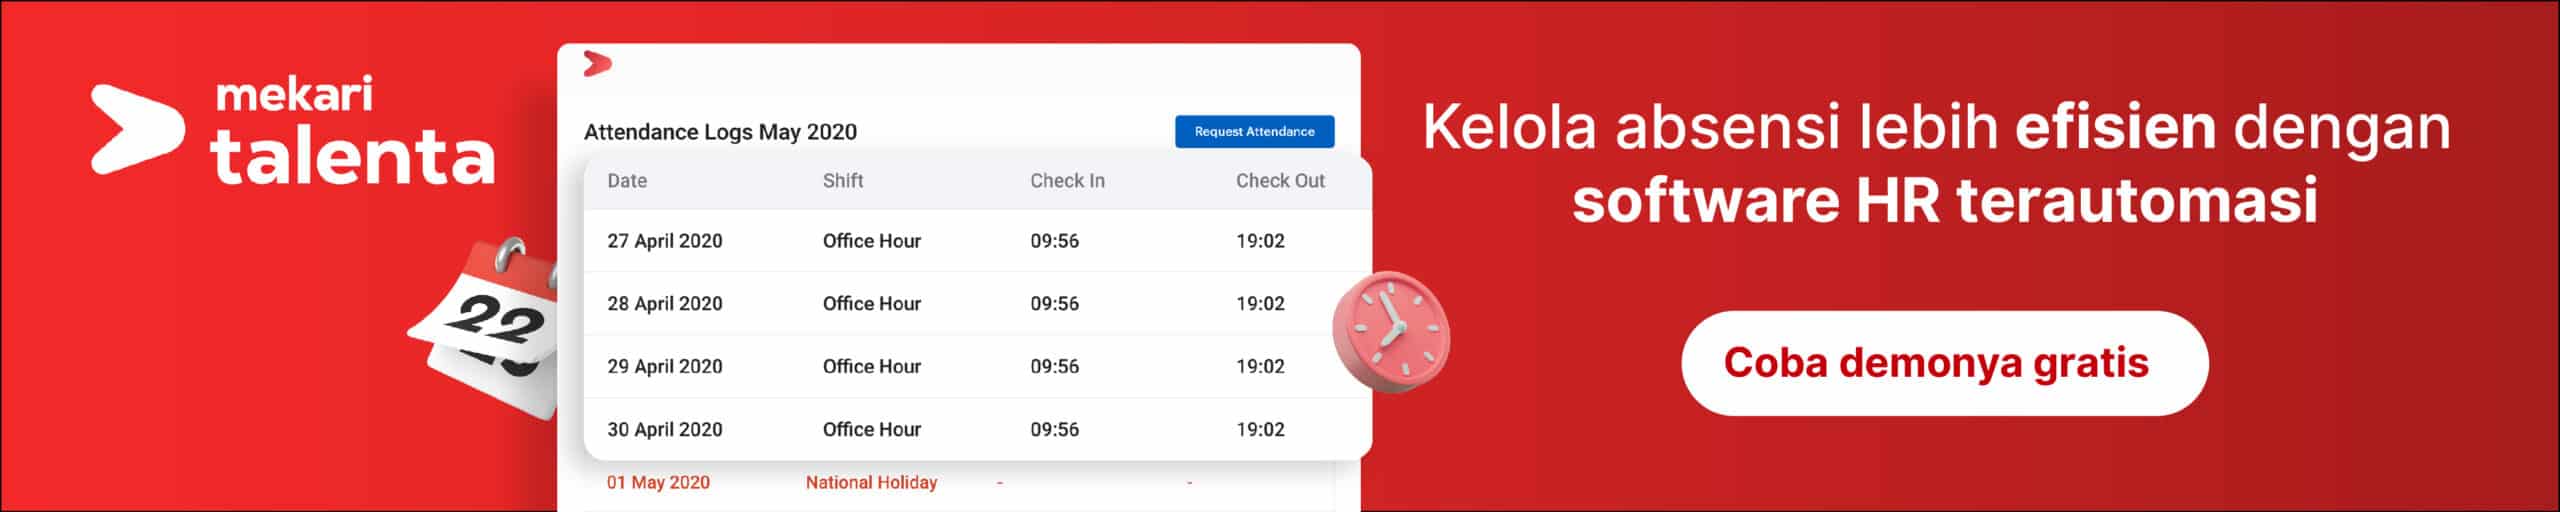
Dari UU 27/2022 hingga Berlakunya PP 33/2026: Garis Waktu Kewajiban
Untuk melihat seberapa dekat tenggatnya, mulai dari urutan waktu yang membentuk kewajiban ini, tabel berikut mengurutkan lima tanggal, dari pengesahan UU PDP 27/2022 hingga hari PP berlaku. Hanya tanggal terakhir yang merupakan tenggat hukum; tanggal 5 November hanya menunjukkan status pembentukan lembaga pengawas.
| Tanggal | Peristiwa | Sumber |
|---|---|---|
| 17 Okt 2022 | UU 27/2022 disahkan dan diundangkan | UU, pengesahan |
| 17 Okt 2024 | Batas penyesuaian 2 tahun | UU 27/2022 Pasal 74 |
| 16 Jul 2026 | PP 33/2026 ditetapkan dan diundangkan | PP 33/2026, pengesahan |
| 5 Nov 2026 | Rancangan Perpres Lembaga PDP dilaporkan final dan diajukan ke Presiden | Pemberitaan media massa nasional |
| 16 Jan 2027 | PP 33/2026 berlaku | PP 33/2026 Pasal 225 |
Dasar Hukum: UU 27/2022 dan PP 33/2026 serta Aturan Turunan yang Masih Ditunggu
Setelah urutan waktunya jelas, berikut regulasi yang menjadi dasar kewajiban tersebut beserta statusnya. UU dan PP sudah ada, sedangkan Perpres dan Peraturan Lembaga masih ditunggu, sehingga status setiap dokumen perlu dibaca sebelum menentukan langkah.
| Regulasi | Status per November 2026 | Relevansi untuk Payroll |
|---|---|---|
| UU 27/2022 (LN 2022/196) | Berlaku | Dasar pemrosesan, hak subjek data, sanksi administratif dan pidana |
| PP 33/2026 (LN 2026/88; 225 pasal) | Diundangkan, berlaku 16 Januari 2027 | Teknis: ROPA (Record of Processing Activities), retensi, prosesor, notifikasi, DPIA (Data Protection Impact Assessment), DPO (Data Protection Officer), transfer, penegakan |
| Perpres Lembaga PDP | Belum ditetapkan | Menentukan pengawas dan penjatuh sanksi |
| Peraturan Lembaga PDP | Belum ada | Pedoman lanjutan (kriteria DPO, metodologi DPIA, dan lain-lain) |
| Putusan MK 151/PUU-XXII/2024 | Berlaku; mengabulkan permohonan seluruhnya | Kata “dan” pada akhir huruf b Pasal 53 ayat (1) UU PDP inkonstitusional bersyarat kecuali dimaknai “dan/atau”; kewajiban DPO timbul bila satu, dua, atau seluruh kriteria terpenuhi |
Enam Pasal yang Paling Menentukan bagi Payroll
Kutipan berikut diambil dari salinan resmi PP 33/2026, dipotong seperlunya (tanda […]) agar singkat. Setiap pasal dibahas dalam satu subjudul: bunyi pasal, apa artinya, lalu dampaknya bagi payroll. Penjelasan di bawah tiap kutipan adalah tafsir editorial.
1. Dasar Pemrosesan Harus Ada Sebelum Data Diproses (Pasal 30 ayat 2)
“Kewajiban memiliki dasar pemrosesan Data Pribadi […] dilaksanakan sebelum Pengendali Data Pribadi melakukan pemrosesan Data Pribadi.”
– Bunyi Pasal 30 ayat (2).
Pasal ini menetapkan urutan: dasar pemrosesan lebih dulu, pemrosesan sesudahnya. Artinya dasar pemrosesan harus sudah ada sejak data karyawan pertama dikumpulkan, bukan disusun belakangan saat ada pemeriksaan.
Dampak bagi payroll: untuk setiap kategori data yang masuk ke proses penggajian (identitas, rekening, NPWP, data BPJS, data keluarga untuk status pajak), tim perlu dapat menunjukkan dasar pemrosesannya sebelum data itu dipakai. Pada karyawan baru, pencatatan paling aman dilakukan saat onboarding.
2. Tujuan Pemrosesan Terikat pada Perjanjian (Pasal 40 ayat 4)
“Pengendali Data Pribadi tidak dapat melakukan pemrosesan Data Pribadi selain yang sudah ditentukan dalam perjanjian […].”
– Bunyi Pasal 40 ayat (4) untuk dasar pemrosesan berupa perjanjian.
Perjanjian menjadi pagar: pemrosesan di luar yang disepakati tidak otomatis sah hanya karena data sudah ada di sistem.
Dampak bagi payroll: tujuan pemrosesan sebaiknya tertulis di perjanjian kerja atau peraturan perusahaan. Bila data payroll hendak dipakai untuk tujuan lain, misalnya analitik di luar penggajian, tujuan itu membutuhkan dasar sendiri dan perlu ditinjau terpisah.
3. Seluruh Kegiatan Pemrosesan Harus Direkam (Pasal 74 ayat 1)
“Pengendali Data Pribadi wajib melakukan perekaman terhadap seluruh kegiatan pemrosesan Data Pribadi.”
– Bunyi Pasal 74 ayat (1), dasar kewajiban catatan kegiatan pemrosesan (ROPA).
Pasal yang sama menyebut hasil perekaman harus diberikan bila diminta Lembaga dan disediakan untuk audit dan pengawasan.
Dampak bagi payroll: ROPA payroll adalah dokumen yang paling mungkin diminta lebih dulu. Isinya minimal memetakan data apa yang diproses, untuk tujuan apa, siapa yang mengakses, dan ke vendor mana data mengalir (bank, BPJS, konsultan pajak, penyedia software).
4. Pemberitahuan Insiden dalam 3 x 24 Jam (Pasal 114 ayat 1)
“[…] Pengendali Data Pribadi wajib menyampaikan pemberitahuan secara tertulis paling lambat 3 x 24 (tiga kali dua puluh empat) jam […].”
– Bunyi Pasal 114 ayat (1) tentang kegagalan pelindungan data.
Ayat (2) menyebut jangka waktu dihitung sejak kegagalan diketahui secara pasti, patut, dan wajar, sehingga waktu keputusan tersebut perlu dicatat.
Dampak bagi payroll: file gaji yang salah kirim atau akses tidak sah ke slip gaji termasuk skenario yang perlu dipersiapkan. Prosedur insiden sebaiknya menetapkan siapa yang menilai, siapa yang memutuskan, dan di mana waktu pengetahuan dicatat, karena tiga hari itu tidak menunggu rapat berikutnya.
5. Denda Administratif Tidak Selalu Berada di Plafon (Pasal 185 ayat 3)
“[…] denda administratif […] dapat ditetapkan sampai dengan Rp0,00 (nol rupiah) […].”
– Bunyi Pasal 185 ayat (3).
Plafon 2% bukan angka tetap: Lembaga menghitung berdasarkan variabel pelanggaran, sehingga kerja sama dan riwayat kepatuhan berpengaruh.
Dampak bagi payroll: pasal ini bukan alasan untuk menunda. Ia menunjukkan bahwa dokumentasi kepatuhan, tindakan perbaikan, dan sikap kooperatif ikut menentukan besaran sanksi. Perusahaan yang dapat menunjukkan bukti persiapan berada pada posisi lebih baik daripada yang tidak punya dokumen apa pun.
6. Tidak Perlu Menunggu Lembaga Terbentuk (Pasal 223)
“[…] Pengendali Data Pribadi dan/atau Prosesor Data Pribadi melakukan pemrosesan Data Pribadi sepanjang tidak bertentangan dengan ketentuan Peraturan Pemerintah ini.”
– Bunyi Pasal 223, ketentuan peralihan sampai Peraturan Lembaga terbit.
Secara umum dapat dibaca bahwa perusahaan tidak perlu menunggu lembaga terbentuk untuk menjalankan kewajiban yang sudah jelas.
Dampak bagi payroll: hal yang belum pasti, seperti ambang “skala besar” atau tata cara teknis tertentu, tidak menghalangi langkah yang sudah terang: memetakan data, menetapkan dasar pemrosesan, menyusun ROPA, dan menyiapkan prosedur insiden. Hal-hal yang masih menunggu aturan turunan dibahas pada bagian “Enam Hal yang Belum Pasti”.
Keenam pasal itu menjadi dasar dokumen dan kontrol yang dirangkum pada bagian subbab berikut.
Apa yang Wajib Disiapkan Perusahaan Sebelum 16 Januari 2027?
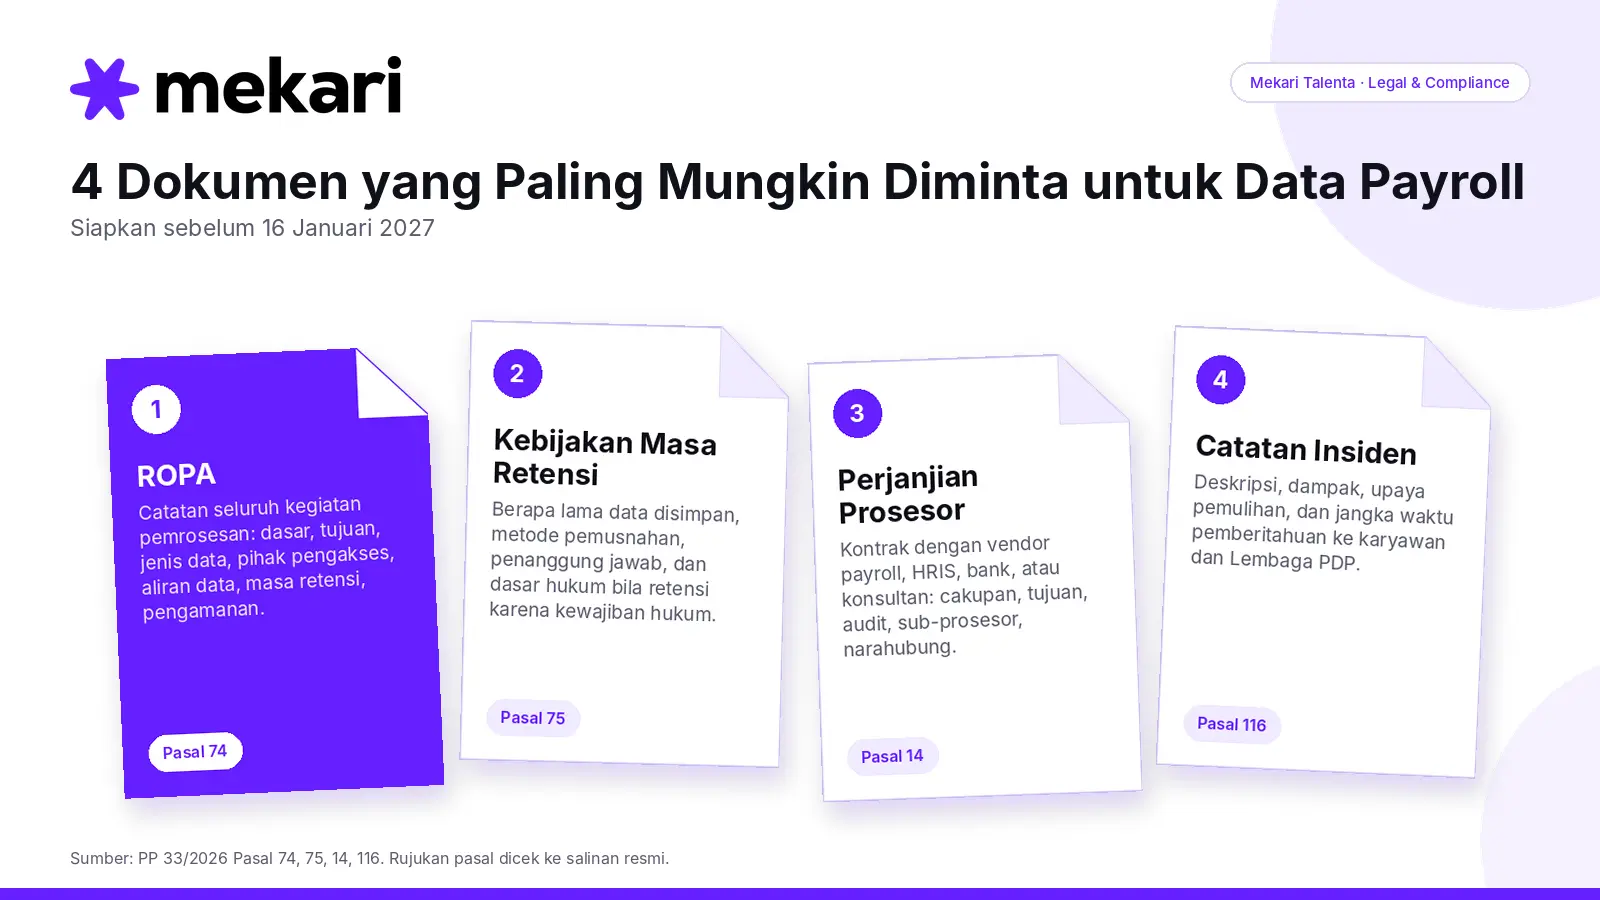
Perusahaan yang memproses data karyawan perlu memiliki dasar pemrosesan, ROPA, kebijakan Masa Retensi, perjanjian prosesor, prosedur insiden 3×24 jam, dan keputusan tertulis soal DPO dan DPIA (Data Protection Impact Assessment). Tabel berikut merangkum dokumen, rujukan pasal, dan isi minimalnya.
| Dokumen/kontrol | Pasal | Isi minimal | Pemilik (saran) |
|---|---|---|---|
| Dasar pemrosesan per tujuan | PP 33/2026 Pasal 30, 40–43, 53–54 | Dasar tertentu dipilih sebelum memproses; perjanjian memuat rincian tujuan; kepentingan sah didokumentasikan | Payroll + Legal |
| Pemberitahuan privasi | PP 33/2026 Pasal 62, 64, 65 | Legalitas, tujuan, jenis data, masa retensi, jangka waktu, hak subjek; tanpa klausul eksonerasi | Legal + HR |
| ROPA | UU 27/2022 Pasal 31; PP 33/2026 Pasal 74 | 13 unsur (kontak pengendali dan DPO, sumber, dasar, tujuan, jenis data, kategori subjek, pihak pengakses, pemetaan aliran, masa retensi, pengamanan, transfer, dn lain-lain.) | Payroll |
| Kebijakan Masa Retensi | PP 33/2026 Pasal 75 | Periode, subjek dan jenis data, metode pemusnahan, penanggung jawab, dasar hukum bila retensi karena kewajiban hukum | Finance + Legal |
| Perjanjian prosesor | PP 33/2026 Pasal 13–15 | 11 unsur (cakupan, cara, tujuan, jenis data, kategori subjek, jangka waktu, hak-kewajiban, audit, sengketa, sub-prosesor, narahubung) | Legal + Procurement |
| Prosedur insiden | PP 33/2026 Pasal 114–118 | Pembagian peran, klasifikasi, pelaporan ke subjek dan Lembaga, dokumentasi | Security + Legal |
| DPIA (bila kategori terpenuhi) | UU 27/2022 Pasal 34; PP 33/2026 Pasal 120–121 | Deskripsi, kebutuhan-proporsionalitas, risiko, mitigasi; sebelum pemrosesan | Payroll + DPO |
| DPO (bila kondisi terpenuhi) | PP 33/2026 Pasal 142–146 | Independen, akses manajemen tertinggi, tanpa konflik kepentingan | Direksi |
Apakah Perusahaan Anda Terdampak, dan Apakah Data Payroll Termasuk Data Spesifik?
Hampir semua perusahaan yang punya karyawan terdampak, karena UU berlaku untuk setiap orang, badan publik, dan organisasi internasional yang melakukan perbuatan hukum menurut UU 27/2022 ini (UU Pasal 2 ayat 1).
Jika Anda menentukan tujuan dan kendali pemrosesan data karyawan, secara umum dapat dibaca bahwa Anda pengendali. Vendor yang memproses atas perintah Anda dapat dibaca sebagai prosesor.
Data spesifik menurut UU Pasal 4 ayat (2) mencakup antara lain data dan informasi kesehatan, data anak, dan data keuangan pribadi. Keterangan sakit, data tanggungan anak, dan data gaji/rekening biasanya ada di payroll.
Dampaknya: DPIA wajib untuk pemrosesan data spesifik (UU Pasal 34 ayat 2 huruf b), dan salah satu kondisi DPO menyangkut skala besar data spesifik.
Usaha kecil: Tidak ada pengecualian atau keringanan kewajiban berdasarkan ukuran usaha. Pengecualian yang ada bersifat tujuan, bukan ukuran. Pasal 148 dan 149 PP 33/2026 mengecualikan sebagian hak dan kewajiban hanya untuk kepentingan pertahanan dan keamanan nasional, penegakan hukum, kepentingan umum penyelenggaraan negara, pengawasan sektor jasa keuangan, dan (khusus hak) statistik dan penelitian ilmiah. UU 27/2022 Pasal 2 ayat (2) hanya mengecualikan pemrosesan oleh orang perseorangan dalam kegiatan pribadi atau rumah tangga, bukan usaha kecil. Secara umum dapat dibaca bahwa karyawan di usaha kecil memiliki hak yang sama.
Ukuran organisasi tetap berpengaruh di beberapa titik, tetapi sebagai pertimbangan, bukan pembebasan:
- Penunjukan PPDP/DPO harus mempertimbangkan struktur, ukuran, dan kebutuhan organisasi (PP Pasal 144 ayat 1), sementara kewajiban DPO sendiri timbul dari kriteria Pasal 142, antara lain skala besar;
- “Skala usaha” menjadi salah satu variabel penetapan denda administratif (PP Pasal 185 ayat 2 huruf g, bersama kemampuan membayar pada huruf h);
- DPIA wajib bila ada potensi risiko tinggi (PP Pasal 120), yang mencakup pemrosesan data spesifik.
Dalam penjelasan PP, “skala besar” dinilai antara lain dari jumlah data, jumlah subjek data, durasi, jenis data, tujuan, dan wilayah geografis, tanpa angka ambang. Ambang numerik dan ketentuan lanjutan belum dapat dipastikan dan menunggu Peraturan Lembaga.
Praktis, usaha kecil yang memproses data kesehatan atau data keuangan karyawan tidak otomatis bebas dari DPIA hanya karena jumlah karyawannya sedikit.
Jika perusahaan Anda terdampak, pertanyaan berikutnya adalah dasar apa yang dipakai untuk memproses data karyawan.
Dasar Pemrosesan Apa yang Cocok untuk Payroll?
Secara umum dapat dibaca bahwa payroll biasanya bertumpu pada pemenuhan perjanjian kerja (PP 33/2026 Pasal 30 ayat 3 huruf b) dan kewajiban hukum seperti pajak dan jaminan sosial (huruf c), bukan persetujuan. Ada tiga batas yang perlu diingat:
- Pemrosesan tidak boleh melampaui tujuan yang ditentukan dalam perjanjian (Pasal 40 ayat 4), sehingga tujuan seperti analitik atau berbagi data ke afiliasi butuh dasar sendiri.
- Perjanjian tidak menggantikan persetujuan sebagai dasar (Pasal 40 ayat 5).
- Dasar “kepentingan yang sah” mensyaratkan analisis keseimbangan dan penilaian dampak yang didokumentasikan (Pasal 53–54).
Data tanggungan anak: untuk perjanjian yang melibatkan data anak, Pasal 41 ayat (2) mensyaratkan persetujuan orang tua/wali. Penerapannya pada data tanggungan karyawan adalah tafsir yang perlu dikonfirmasi ‡.
Setelah dasar pemrosesan ditetapkan, perusahaan juga perlu siap menjawab permintaan karyawan atas datanya, yang diatur sebagai berikut.
Apa Hak Karyawan atas Datanya dan Berapa Lama Perusahaan Harus Menjawab?
Karyawan adalah subjek data pribadi. Sebagian besar permintaan harus dipenuhi dalam 3×24 jam, sehingga tim payroll perlu kanal permintaan dan alur verifikasi yang jelas sebelum 16 Januari 2027.
| Hak | Kewajiban perusahaan | Tenggat | Pasal PP 33/2026 |
|---|---|---|---|
| Akses data | Memberi akses | 3×24 jam sejak permintaan diterima | Pasal 77 |
| Salinan | Menyampaikan salinan; hanya data yang tidak mengungkap data orang lain | Pada kesempatan pertama | Pasal 76 ayat 2, 78 |
| Perbaikan/pembaruan | Memperbarui dan memverifikasi | 3×24 jam sejak permintaan diterima | Pasal 70–71 |
| Penarikan persetujuan | Menghentikan pemrosesan | 3×24 jam sejak permintaan diterima | Pasal 90–92 |
| Penundaan/pembatasan | Menunda/membatasi; penolakan disertai alasan | 3×24 jam | Pasal 97–103 |
| Penghapusan/ pemusnahan | Wajib bila retensi habis, tujuan tercapai, atau persetujuan ditarik, dan seterusnya; beri tahu subjek dan perintahkan prosesor | Pemberitahuan 3×24 jam sebelum/ sesudah | Pasal 79–88 |
| Keberatan keputusan otomatis | Mekanisme tanggapan; alternatif dengan campur tangan manusia | Lihat Pasal 94 | Pasal 93–96 |
| Portabilitas | Data dalam format lazim | Mekanisme lewat Peraturan Lembaga | Pasal 111–113 |
| Ganti rugi | Mekanisme dan kebijakan penanganan; jawaban atas permintaan | Gugatan bila ditolak | Pasal 105–110 |
Hak yang paling mungkin terlewat di payroll: permintaan penghapusan dari mantan karyawan. Pasal 85 ayat (1) menyebut pemusnahan atas permintaan subjek dapat dilakukan sebelum Masa Retensi tercapai; benturannya dengan kewajiban simpan dokumen pajak dan ketenagakerjaan perlu dianalisis (lihat zona abu-abu).
Bagaimana dengan Keputusan yang Diambil Sistem secara Otomatis?
Salah satu hak pada tabel di atas, yaitu keberatan atas keputusan otomatis, perlu dijelaskan tersendiri karena menyentuh proses seleksi dan penilaian karyawan.
Intinya: karyawan atau kandidat boleh keberatan jika keputusan penting tentang dirinya diambil hanya oleh sistem, tanpa penilaian manusia sama sekali, dan keputusan itu membawa akibat hukum atau dampak yang besar (PP 33/2026 Pasal 93). Pasal 93 juga menyebut pemrofilan, yaitu penilaian otomatis atas diri seseorang, sebagai bagian dari pemrosesan otomatis.
Apa contohnya? Penjelasan Pasal 93 PP 33/2026 memberi gambaran. Akibat hukum, misalnya pemutusan kontrak. Dampak signifikan, misalnya penolakan pekerjaan atau penolakan kredit. Dalam konteks HR, contoh yang paling dekat adalah aplikasi yang otomatis menolak pelamar berdasarkan skor, atau sistem penilaian kinerja yang langsung menentukan nasib karyawan tanpa ditinjau atasan atau HR.
Apa yang harus disiapkan perusahaan? Pasal 94 PP 33/2026 mengatur tiga hal:
- punya cara untuk menanggapi keberatan;
- menjelaskan secara memadai teknologi yang dipakai dan akibatnya bagi orang tersebut;
- bila keberatan sudah diverifikasi dan diterima, memberikan alternatif pemrosesan yang melibatkan manusia dan/atau tidak bergantung pada hasil otomatis.
Bolehkah keberatan ditolak? Boleh, tetapi syaratnya ketat. Menurut Pasal 95 ayat (1), penolakan dimungkinkan jika tidak ada akibat hukum atau dampak signifikan, dan perusahaan memiliki akurasi sistem yang sangat baik serta sistem mitigasi untuk menghindari dampak bagi orang tersebut. Penolakan harus diberitahukan kepada yang bersangkutan, dan hak orang itu untuk menarik persetujuan tetap ada (ayat 2 dan 3). Rincian lebih lanjut akan diatur dalam Peraturan Lembaga (Pasal 96).
Apakah hitung gaji otomatis termasuk? Teks PP tidak menyebut payroll secara khusus. Secara umum dapat dibaca bahwa penghitungan gaji rutin yang tidak berdampak besar dan tidak menimbulkan akibat hukum baru tidak otomatis termasuk. Namun, kasus yang keputusannya langsung berdampak, misalnya sistem yang otomatis memotong gaji atau menghentikan tunjangan tanpa tinjauan manusia, sebaiknya ditinjau lebih hati-hati.
Periksa apakah ada proses di perusahaan yang keputusannya sepenuhnya otomatis, lalu pastikan ada orang yang dapat meninjau hasilnya.
Bagaimana Keamanan Data dan Akses Internal Diatur?
Hak karyawan hanya bisa dipenuhi jika datanya aman dan akses internalnya terkendali. Karena itu PP 33/2026 mengatur keamanan secara tersendiri.
Perusahaan wajib menetapkan tingkat keamanan sesuai sifat dan risiko data, menerapkan langkah teknis seperti pseudonimisasi atau enkripsi, menguji efektivitasnya secara berkala (PP Pasal 123), menjaga kerahasiaan (Pasal 125), dan mengawasi pihak di bawah kendalinya, yang mencakup prosesor, unit atau satuan kerja pengendali, dan pengendali lain (Pasal 126).
Untuk itu wajib ada kebijakan, perjanjian pemrosesan, dan kanal pelaporan bagi masyarakat (Pasal 127). Bagi payroll: matriks hak akses slip gaji, log ekspor, dan uji berkala adalah bukti yang mudah diminta.
Apa yang Terjadi saat Insiden? Contoh 3 x 24 Jam
Jika pengamanan gagal dan data terungkap, kewajiban berikutnya adalah notifikasi tertulis dengan batas waktu yang ketat.
Pemberitahuan tertulis wajib disampaikan paling lambat 3×24 jam kepada subjek data dan Lembaga, dihitung sejak kegagalan diketahui secara pasti, patut, dan wajar (PP 33/2026 Pasal 114 ayat 1–2).
Isi minimal: data yang terungkap, kapan dan bagaimana, upaya penanganan dan pemulihan, serta narahubung/PPDP (ayat 3–4 Pasal 114 PP 33/2026).
Pemberitahuan ke masyarakat diperlukan bila mengganggu pelayanan publik atau berdampak serius (Pasal 115). Perusahaan wajib mendokumentasikan insiden, menyerahkannya ke Lembaga (Pasal 116), dan memiliki kebijakan penanganan (Pasal 117). Prosesor melapor ke pengendali pada kesempatan pertama (Pasal 118).
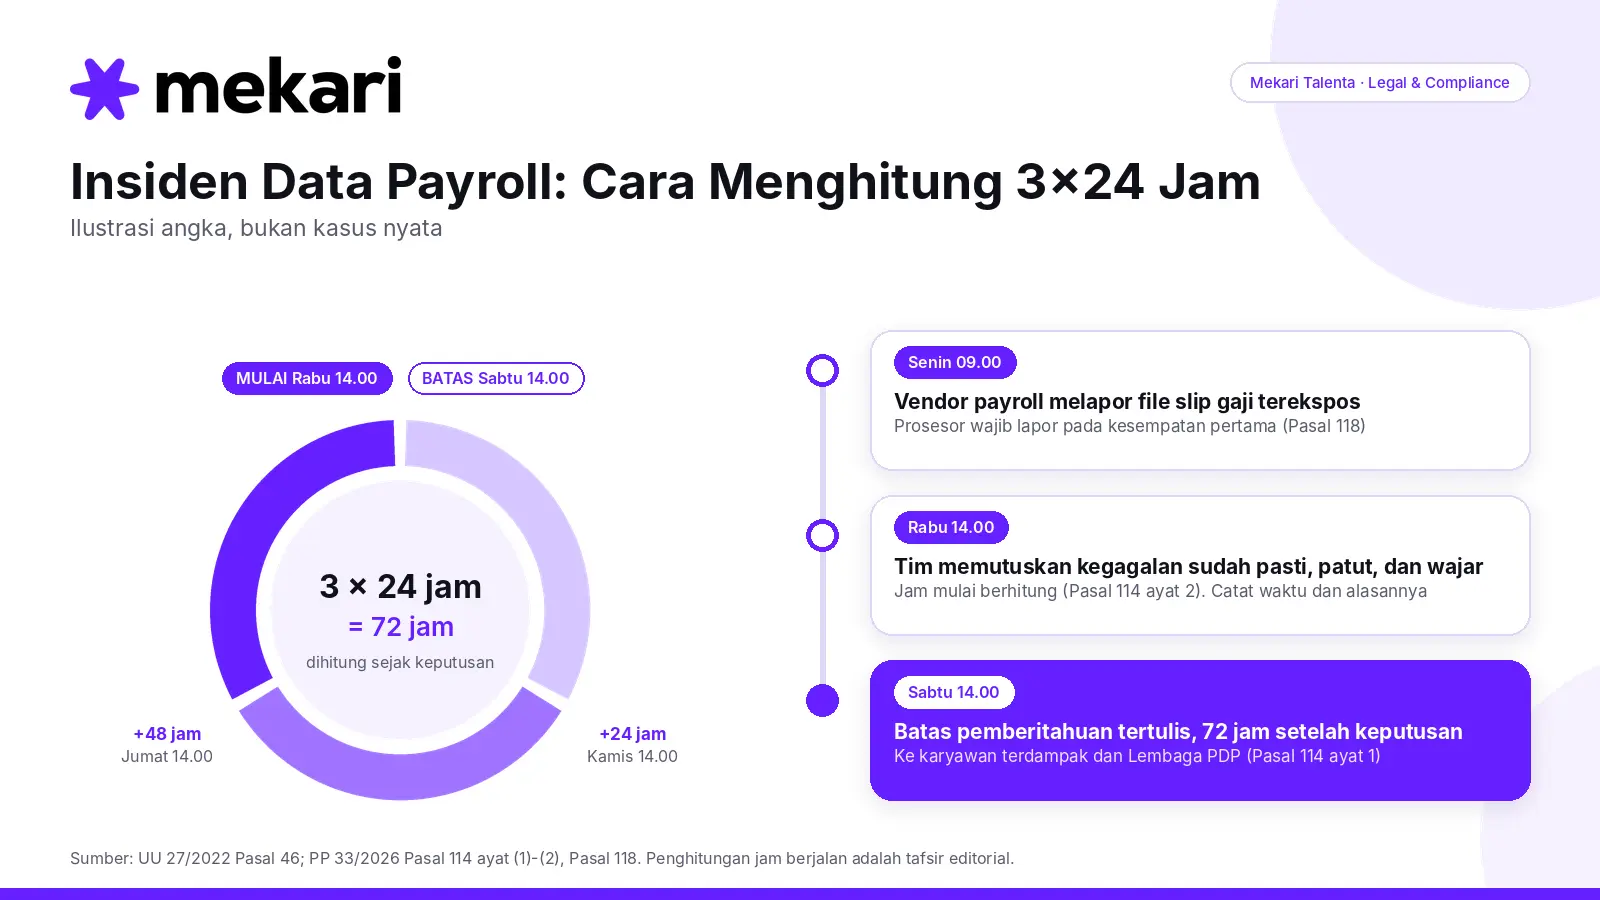
Ilustrasi: Senin 09.00 vendor payroll melapor file slip gaji terekspos. Rabu 14.00 tim memutuskan kegagalan sudah pasti, patut, dan wajar. Dengan jam berjalan, batas notifikasi adalah Sabtu 14.00 (72 jam). Catat waktu keputusan “pasti” beserta alasannya.
Alur Penegakan: Apa yang Terjadi jika Ada Dugaan Pelanggaran?
Insiden yang tidak ditangani atau pengaduan karyawan dapat berlanjut menjadi proses penegakan oleh Lembaga PDP. Tabel berikut meringkas tahapannya.
Alur di bawah ditetapkan PP 33/2026, tetapi baru berjalan penuh setelah Lembaga PDP beroperasi. “Hari” dalam PP berarti hari kerja (Pasal 1 angka 19).
| Tahap | Ketentuan | Pasal PP 33/2026 |
|---|---|---|
| 1. Pengaduan/laporan atau hasil pengawasan | Disampaikan kepada Lembaga | Pasal 188–189 |
| 2. Pemeriksaan dokumen pengaduan | Paling lama 3 Hari sejak diterima | Pasal 190 |
| 3. Pemeriksaan dan penelusuran | Tidak terbukti: dihentikan | Pasal 192–193 |
| 4. Keputusan sanksi | Paling lambat 30 Hari sejak pemeriksaan selesai; memuat pelanggaran dan ketentuan yang dilanggar | Pasal 195–196 |
| 5. Keberatan | Tertulis ke pimpinan Lembaga, paling lambat 14 Hari sejak menerima pemberitahuan | Pasal 197 |
Jalur sengketa (misalnya karyawan menuntut ganti rugi): permintaan diajukan ke perusahaan lebih dulu, dan jika ditolak atau tak ada kesepakatan, subjek dapat menggugat (Pasal 106–108 PP 33/2026). Penyelesaian dapat lewat arbitrase, pengadilan, atau alternatif lain (Pasal 200).
Lembaga memverifikasi laporan sengketa: bila ada unsur pidana, pelapor diminta melapor ke kepolisian (Pasal 203); bila ada unsur administratif, diproses sebagai penegakan administratif (Pasal 204); bila tidak ada keduanya, Lembaga memfasilitasi dengan mengutamakan mediasi (Pasal 205–206), dengan pertemuan pertama paling lambat 10 Hari setelah mediator ditunjuk (Pasal 211).
Implikasi praktis: sejak tahap 2, perusahaan bisa diminta dokumen. ROPA harus diserahkan bila diminta Lembaga dan disediakan untuk audit dan pengawasan (Pasal 74 ayat 9–10), dan dokumentasi insiden diserahkan ke Lembaga (Pasal 116).
Apakah Ada Risiko PIdana bagi Individu dan Perusahaan?
Selain sanksi administratif, UU 27/2022 juga memuat ancaman pidana. Ancaman ini ditujukan kepada orang yang sengaja menyalahgunakan data pribadi, sehingga relevan bagi siapa pun yang memegang data gaji.
Apakah ada risikonya? Ya, ada. UU melarang tiga perbuatan terhadap data pribadi yang bukan milik pelaku (Pasal 65), dan Pasal 67 mengatur ancaman pidananya bagi yang melakukannya dengan sengaja dan melawan hukum:
| Perbuatan | Ancaman maksimal | Pasal dalam UU 27/2022 |
|---|---|---|
| Memperoleh atau mengumpulkan data pribadi untuk menguntungkan diri sendiri atau orang lain, yang dapat merugikan pemilik data | Penjara 5 tahun dan/atau denda Rp5 miliar | Pasal 65 ayat (1), 67 ayat (1) |
| Mengungkapkan data pribadi | Penjara 4 tahun dan/atau denda Rp4 miliar | Pasal 65 ayat (2), 67 ayat (2) |
| Menggunakan data pribadi | Penjara 5 tahun dan/atau denda Rp5 miliar | Pasal 65 ayat (3), 67 ayat (3) |
| Membuat data pribadi palsu atau memalsukan data pribadi untuk menguntungkan diri sendiri atau orang lain, yang dapat merugikan orang lain | Penjara 6 tahun dan/atau denda Rp6 miliar | Pasal 66, 68 |
Selain itu, hakim dapat menjatuhkan pidana tambahan berupa perampasan keuntungan atau harta hasil kejahatan dan pembayaran ganti rugi (Pasal 69).
Bagaimana kalau pelakunya perusahaan? Menurut Pasal 70 UU 27/2026, pidana dapat dijatuhkan kepada pengurus, pemegang kendali, pemberi perintah, pemilik manfaat, dan/atau perusahaannya. Untuk perusahaan, pidananya hanya denda, dengan batas hingga 10 kali denda maksimal yang diancamkan. Perusahaan juga dapat dikenai pidana tambahan, misalnya pembekuan sebagian atau seluruh usaha, pencabutan izin, hingga pembubaran.
Artinya bagi tim payroll: ancaman ini berlaku untuk tindakan yang disengaja dan melawan hukum, misalnya staf yang menjual atau membocorkan data gaji karyawan. Secara umum dapat dibaca bahwa salah kirim karena kelalaian bukan otomatis pidana. Namun, kejadian itu tetap dapat menjadi kegagalan pelindungan data yang wajib diberitahukan dalam 3 x 24 jam.
Berapa Denda Administratif yang Mungkin Dikenakan?
Untuk sanksi administratif, pertanyaan yang paling sering muncul adalah berapa besar dendanya dan apa yang menentukannya.
Denda paling tinggi 2% dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran (UU 27/2022 Pasal 57 ayat 3; PP 33/2026 Pasal 185 ayat 1).
Variabel meliputi dampak negatif, durasi, jenis dan jumlah data subjek terdampak, proses temuan, keterbukaan dan kerja sama, skala usaha, kemampuan membayar, dan kepatuhan (ayat 2 PP 33/2026).
Denda dapat ditetapkan sampai Rp0 (ayat 3 PP 33/2026). Sanksi dapat lebih dari satu sekaligus, dengan atau tanpa peringatan tertulis (Pasal 184 ayat 7–8). Lembaga mempertimbangkan dampak, kelangsungan usaha, dan riwayat kepatuhan (Pasal 184 ayat 6 huruf a-c).
Tabel berikut menunjukkan batas atas teoretis pada tiga skala pendapatan agar angka 2% lebih mudah dibayangkan.
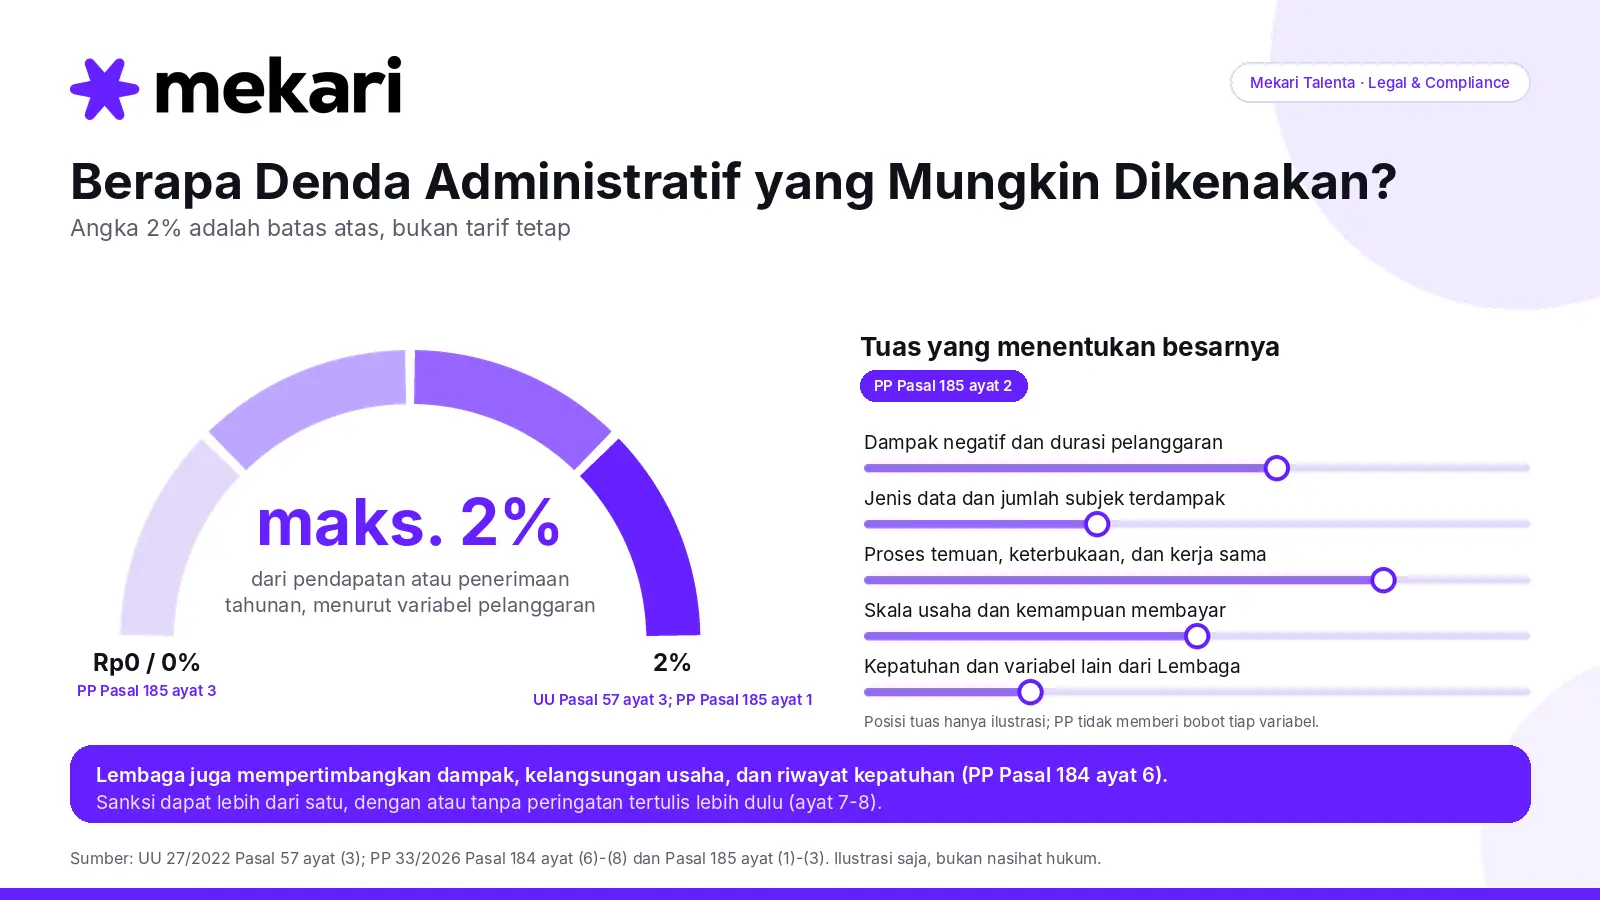
Ilustrasi plafon 2% (angka rekaan, bukan prediksi sanksi):
| Pendapatan tahunan (ilustrasi) | Plafon 2% |
|---|---|
| Rp50 miliar | Rp1 miliar |
| Rp500 miliar | Rp10 miliar |
| Rp5 triliun | Rp100 miliar |
Enam Hal yang Belum Pasti dan Perlu Dikonfirmasi dari UU 27/2022 dan PP 33/2026
Tidak semua ketentuan di atas sudah pasti penerapannya. Bagian ini memisahkan hal yang sudah jelas dari enam hal yang masih perlu dikonfirmasi sebelum perusahaan mengambil keputusan.
Sudah jelas (terverifikasi ke teks UU/PP): tenggat 16 Januari 2027; notifikasi 3×24 jam; plafon denda 2%; kewajiban ROPA, kebijakan retensi, perjanjian prosesor, DPIA untuk tujuh kategori; DPO wajib bila salah satu kondisi terpenuhi (“dan/atau”, PP Pasal 142).
Masih perlu konfirmasi: enam hal berikut belum bisa dijawab dari teks UU dan PP saja.
- Siapa menjatuhkan sanksi sebelum Lembaga PDP ada. PP Pasal 184 ayat (3) memberi kewenangan kepada Lembaga. Komdigi dilaporkan menjalankan fungsi pengawasan sementara; dasar kewenangan sanksinya belum ada.
- Ambang “skala besar” dan kriteria rinci DPO. Diserahkan ke Peraturan Lembaga (Pasal 142 ayat 2, 143 ayat 2, 144 ayat 3) yang belum terbit.
- Periode retensi. Pasal 75 mewajibkan kebijakan tertulis tanpa angka. Kewajiban simpan dokumen pajak (UU KUP Pasal 28 ayat 11, 10 tahun).
- Cara menghitung 3×24 jam. PP memakai “jam”; “Hari” = hari kerja. Pembacaan jam berjalan adalah tafsir editorial.
- Transfer ke kantor regional. Penilaian pemenuhan syarat transfer menjadi kewenangan Lembaga (Pasal 165 ayat 4); aturan teknis kecukupan negara dimulai Pasal 167 dan belum dibaca rinci.
- Ketentuan pengecualian (Pasal 148 dst.) belum ditelaah untuk konteks karyawan.
Checklist 61 Hari: Langkah Persiapan Tim Payroll, Legal, Finance, dan IT/Security Sebelum 16 Januari 2027
Dengan memperhitungkan enam hal tadi, urutan kerja berikut dimulai dari pemetaan data dan diakhiri dengan sign-off, agar tiap langkah memakai hasil langkah sebelumnya.
Tenggat hukum satu-satunya adalah 16 Januari 2027 (Sabtu; hari kerja terakhir sebelumnya Jumat 15 Januari). Tanggal lain adalah target internal yang disarankan, dijadwalkan agar tidak bertabrakan dengan penutupan akhir tahun.
Berikut checklist 61 hari sejak tulisan ini diterbitkan (16 November 2026) menuju 16 Januari 2027 yang perlu disiapkan oleh Tim Payroll, Legal, Finance, dan IT/Security:
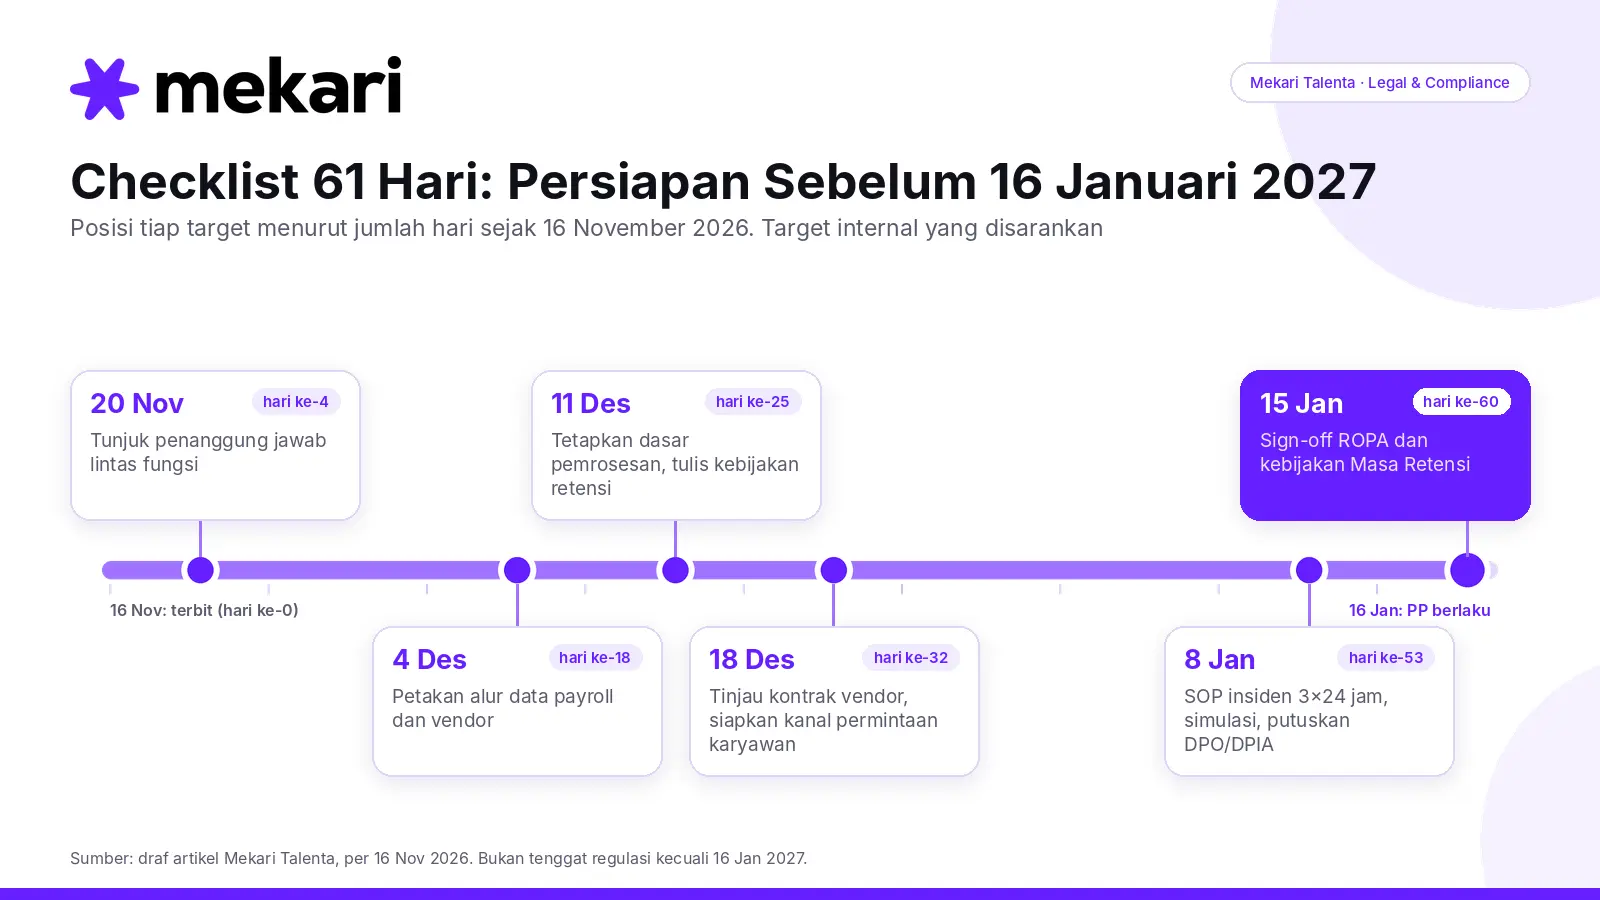
| Target | Langkah | Penanggung jawab (saran) |
|---|---|---|
| 20 Nov 2026 | Tunjuk penanggung jawab lintas fungsi (Payroll, Finance, IT/Security, Legal) | Finance Manager |
| 4 Des 2026 | Petakan alur data payroll, vendor/prosesor, dan transfer ke luar negeri | Payroll Manager + IT |
| 11 Des 2026 | Tetapkan dasar pemrosesan per tujuan; perbarui pemberitahuan privasi; tulis kebijakan Masa Retensi | Payroll + Legal |
| 18 Des 2026 | Tinjau perjanjian vendor terhadap muatan Pasal 14–15; siapkan kanal permintaan karyawan (hak 3×24 jam) | Legal + Procurement |
| 8 Jan 2027 | SOP insiden 3×24 jam dan simulasi; putuskan dan dokumentasikan status DPO dan DPIA | Security + Legal |
| 15 Jan 2027 | Sign-off ROPA versi 1 dan kebijakan Masa Retensi | Finance Manager |
Untuk Perusahaan yang Lebih Besar: Kontrol, Tanggung Jawab, Jejak Audit
Bagi perusahaan dengan banyak entitas, cabang, atau jenjang approval, checklist di atas perlu dilengkapi kontrol berikut agar pembagian tanggung jawab dan jejak audit jelas.
| Kontrol | Isi | Dasar |
|---|---|---|
| Pemisahan peran | Pemilik proses (Payroll), keamanan (IT), kepatuhan (Legal/DPO) | PP 33/2026 Pasal 146 ayat 2: tugas DPO tidak boleh menimbulkan konflik kepentingan; kepala payroll merangkap DPO kurang cocok (tafsir editorial) |
| Approval | Perubahan struktur data karyawan, ekspor massal, akses vendor baru | Rekomendasi praktik |
| Jejak audit | Log akses slip gaji, log ekspor, bukti persetujuan transfer, dokumentasi DPIA, catatan insiden, ROPA | PP 33/2026 Pasal 74 ayat 9–10, 116 |
| Multi-entitas | Perjanjian antar-entitas; pengendali bersama bertanggung renteng bila tujuan ditentukan bersama | PP 33/2026 Pasal PP 11–12 |
| Vendor | Hak audit dan inspeksi dalam kontrak; pelaporan insiden vendor “pada kesempatan pertama” | PP 33/2026 Pasal PP 14, 118, 126–127 |
| Aksi korporasi | Penilaian hak subjek data sebelum merger, akuisisi, atau pembubaran badan hukum | PP 33/2026 Pasal PP 131 |
Sebagian kontrol di atas, terutama pembatasan akses dan jejak aktivitas, bergantung pada sistem tempat data payroll dikelola.
Peran Software Payroll dalam Menyiapkan Bukti
Beberapa kewajiban di atas bersifat prosedural dan tidak bisa diselesaikan software, misalnya memilih dasar pemrosesan, menulis kebijakan Masa Retensi, atau memutuskan status DPO ((Data Protection Officer).
Namun sebagian bukti yang diminta, seperti pembatasan akses dan jejak aktivitas, bergantung pada sistem tempat data payroll dikelola. Tabel berikut memetakan kebutuhan proses ke fitur Mekari Talenta. Pemetaan adalah tafsir editorial, bukan jaminan kesesuaian dengan PP.
| Kebutuhan proses | Rujukan | Fitur Mekari Talenta |
|---|---|---|
| Pembatasan akses data gaji | PP 33/2026 Pasal 123, 126–127 | Role-based access control |
| Jejak aktivitas | PP 33/2026 Pasal PP 74 ayat 10, 116 | Audit log |
| Pengamanan teknis | PP 33/2026 Pasal PP 123 ayat 2 | Data encryption, infrastructure security, sertifikasi ISO/IEC 27001 |
| Lokasi data | PP 33/2026 Pasal PP 160, 165 | Pusat data lokal (data dikelola di dalam negeri) |
| Persetujuan berjenjang | Kontrol internal | Approval workflow (reimbursement dan biaya dinas) |
| Operasional multi-entitas | PP 33/2026 Pasal PP 11–12, 131 | Payroll multi-company, multi-cabang, multi-entitas dalam satu sistem |
| Layanan mandiri karyawan (kanal permintaan) | PP 33/2026 Pasal PP 76–78 | Slip gaji dan bukti potong 1721-A1 diakses lewat ESS |
| Informasi keamanan | PP 33/2026 Pasal PP 127 | Trust Center Mekari Talenta |
Software membantu mendokumentasikan dan membatasi akses, tetapi tidak menggantikan keputusan perusahaan dan konsultan soal dasar pemrosesan, status DPO/DPIA, dan penilaian insiden.
Kesimpulan: Mulai dari Peta Data, Bukan dari Menunggu Lembaga PDP
Dari seluruh pembahasan di atas, ada satu langkah yang paling menentukan.
Per 16 November 2026, perusahaan masih punya 61 hari sebelum PP 33/2026 berlaku pada 16 Januari 2027. Kewajiban inti sudah tertulis jelas dan tidak bergantung pada terbentuknya Lembaga PDP.
Perusahaan wajib memiliki dasar pemrosesan, mencatat kegiatan pemrosesan, menetapkan kebijakan retensi, mengikat vendor dengan perjanjian, dan menyiapkan prosedur insiden 3×24 jam.
Kriteria DPO, ambang “skala besar”, dan sanksi oleh lembaga masih menunggu aturan lanjutan, sehingga perlu dikonfirmasi ke konsultan hukum. Langkah pertama yang paling berguna adalah memetakan alur data payroll dan vendor penerimanya, karena dokumen lain bertumpu pada peta itu.
Jika Anda ingin melihat bagaimana pengaturan akses dan jejak aktivitas payroll dapat disiapkan untuk kebutuhan ini, kunjungi halaman Mekari Talenta Payroll
Coba Gratis Mekari Talenta atau Jadwalkan Demo untuk Tim HR dan Finance Anda Sekarang!
Tulisan ini bersifat informasi umum dan bukan nasihat hukum, pajak, atau akuntansi. Isinya mengacu pada UU 27/2022 dan PP 33/2026 per 16 November 2026 dan dapat berubah seiring terbitnya aturan turunan. Konsultasikan kondisi spesifik perusahaan Anda dengan konsultan hukum atau pajak sebelum mengambil keputusan.
Referensi
Database Peraturan JDIH BPK. “UU 27/2022”
Peraturan JDIH Setneg. “PP 33/2026”