Mekari Highlights
- UU PDP sudah berlaku penuh. Ia berlaku sejak diundangkan (Pasal 76), dan masa penyesuaian 2 tahun (Pasal 74) sudah lewat.
- Kewajiban pengendali data pribadi dan sanksi UU PDP sudah jelas di UU. Dasar pemrosesan, notifikasi kebocoran data 3×24 jam, DPO, serta sanksi administratif dan pidana diatur langsung dalam UU. PP 33/2026 (berlaku 16 Januari 2027) merinci pelaksanaannya.
- Hal yang belum jelas harus dicatat, bukan ditebak. Lembaga PDP belum terbentuk (per 5 November 2026), dan sejumlah ambang (misalnya “skala besar”) didelegasikan ke peraturan lembaga.
UU PDP adalah Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU 27/2022), yang umumnya sering ditulis UU Perlindungan Data Pribadi. UU ini berlaku sejak diundangkan pada 17 Oktober 2022 dan menjadi UU yang mengatur pelindungan data pribadi di Indonesia saat ini. Pengendali data pribadi, termasuk perusahaan, perlu memiliki dasar pemrosesan yang sah, menjamin hak subjek data pribadi, dan menotifikasi kebocoran data (kegagalan pelindungan data pribadi) paling lambat 3×24 jam. Masa penyesuaian UU PDP dibatasi dua tahun sejak diundangkan dan sudah berakhir pada 17 Oktober 2024, sehingga langkah pertama adalah memetakan data pribadi yang diproses, dasar pemrosesannya, dan vendor penerimanya. Sanksi UU PDP mencakup sanksi administratif, termasuk denda hingga 2% dari pendapatan atau penerimaan tahunan, serta pidana untuk perbuatan yang dilakukan dengan sengaja dan melawan hukum; Lembaga PDP yang menjatuhkan sanksi administratif belum terbentuk per 2026. Kegiatan pribadi atau rumah tangga dikecualikan.
Mekari akan membahas kewajiban pengendali data pribadi, hak subjek data pribadi, sanksi, dan dokumen yang perlu disiapkan, termasuk aturan pelaksananya, PP 33/2026.
Sejak Kapan UU PDP 27/2022 Perlindungan Data Pribadi Mengikat Perusahaan?
Fakta kunci dari teks UU 27/2022 terkait pelindungan data pribadi.
| Hal | Isi | Dasar |
|---|---|---|
| Disahkan dan diundangkan | 17 Oktober 2022 (LN 2022/196, TLN 6820) | Penutup UU |
| Mulai berlaku | Pada tanggal diundangkan | Pasal 76 |
| Masa penyesuaian | Paling lama 2 tahun sejak diundangkan, yakni sampai 17 Oktober 2024 | Pasal 74 |
Catatan: bagaimana otoritas akan menilai perusahaan yang belum menyesuaikan diri belum diketahui, karena lembaga pengawas belum terbentuk.
“Pengendali Data Pribadi wajib memiliki dasar pemrosesan Data Pribadi.”
– bunyi Pasal 20 ayat (1) UU PDP.
Inilah titik awal semua kewajiban lain: tanpa dasar yang sah, kegiatan pemrosesan tidak punya pijakan hukum, sekalipun datanya aman.
Kemudian Pasal 47 menegaskan bahwa Pengendali Data Pribadi wajib bertanggung jawab atas pemrosesan Data Pribadi. Pasal ini menambahkan beban pembuktian: pengendali harus mampu menunjukkan pertanggungjawaban, bukan hanya mengklaim sudah patuh.
Siapa yang Diatur UU PDP tentang Pelindungan Data Pribadi ini?
Sebelum menilai kewajiban apa pun, perusahaan perlu memastikan dua hal: apakah UU PDP berlaku bagi kegiatannya, dan peran apa yang dipegangnya dalam pemrosesan data.
Pasal 2 UU 27/2022 menjawab pertanyaan pertama, sedangkan pertanyaan kedua dijawab lewat pembagian peran dalam UU.
- Pihak yang terikat (Pasal 2 ayat (1)): setiap orang, badan publik, dan organisasi internasional yang melakukan perbuatan hukum di wilayah Indonesia, serta di luar wilayah yang berakibat hukum di Indonesia dan/atau bagi subjek data WNI di luar negeri.
- Dikecualikan (Pasal 2 ayat (2)): pemrosesan data pribadi oleh perorangan dalam kegiatan pribadi atau rumah tangga.
- Peran utama: Subjek Data Pribadi (orang yang datanya diproses), Pengendali (penentu tujuan dan kendali pemrosesan), dan Prosesor (pemroses atas nama pengendali).
Karena kewajiban dalam UU melekat pada peran, bukan pada jenis usaha, perusahaan harus tahu posisinya di setiap alur data. Dalam praktik payroll, perusahaan yang menggaji karyawan adalah pengendali data karyawan, sedangkan vendor aplikasi atau konsultan penggajian yang memproses data atas instruksi perusahaan berpotensi berperan sebagai prosesor. Penetapan peran tiap vendor harus dilihat dari kontrak dan fakta praktiknya.
Cakupan yang luas itu tidak berarti semua kewajiban berlaku tanpa kecuali. Pasal 15 ayat (1) memuat lima kepentingan yang dapat mengecualikan kewajiban pengendali tertentu:
- pertahanan dan keamanan nasional;
- penegakan hukum;
- kepentingan umum dalam penyelenggaraan negara;
- pengawasan sektor jasa keuangan dan sistem keuangan, serta;
- statistik dan penelitian ilmiah.
Perusahaan umum tidak boleh berasumsi masuk kelima kategori tersebut tanpa analisis hukum.
Setelah posisi perusahaan jelas, langkah berikutnya adalah mengenali jenis data yang diproses, karena jenis data memengaruhi kewajiban yang berlaku.
Apa Saja Jenis Data Pribadi Menurut UU PDP
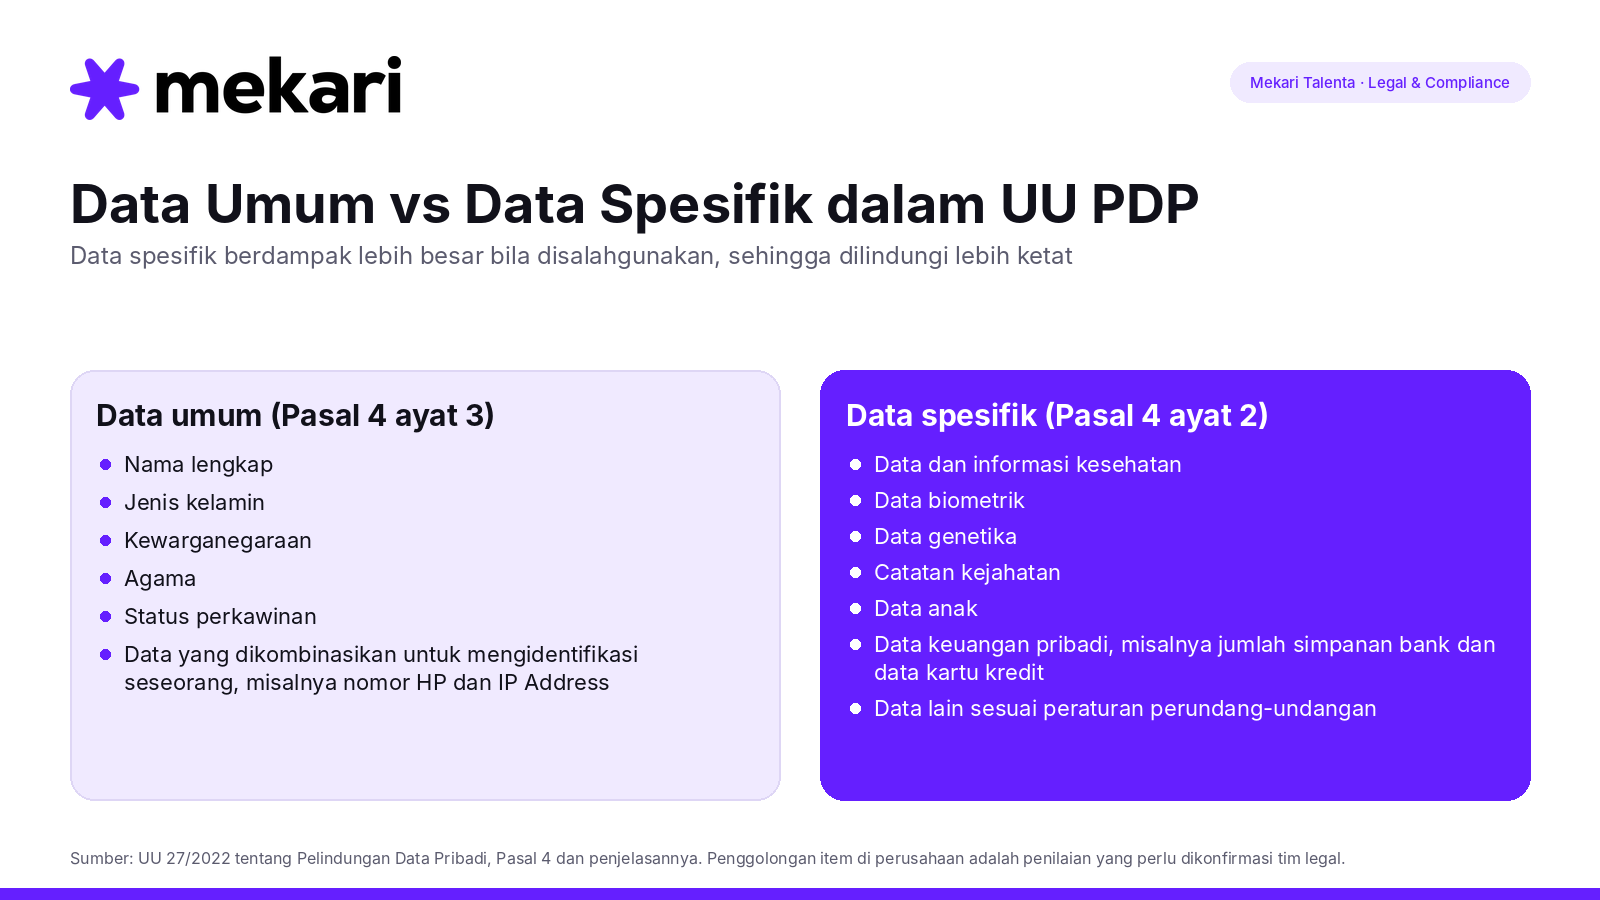
Pasal 4 UU 27/2022 membagi data pribadi menjadi data umum dan data spesifik.
- Data umum (Pasal 4 ayat (3)) meliputi nama lengkap, jenis kelamin, kewarganegaraan, agama, status perkawinan, dan/atau data pribadi yang dikombinasikan untuk mengidentifikasi seseorang. Penjelasan UU memberi contoh butir terakhir: nomor telepon seluler dan IP Address.
- Data spesifik (Pasal 4 ayat (2)) mencakup data dan informasi kesehatan, biometrik, genetika, catatan kejahatan, data anak, data keuangan pribadi, dan data lain sesuai peraturan. Menurut penjelasan UU, data spesifik adalah data yang pemrosesannya dapat berdampak lebih besar pada subjek data, antara lain diskriminasi dan kerugian yang lebih besar. Pembedaan ini penting karena beberapa kewajiban (misalnya penilaian dampak dan penunjukan pejabat pelindungan data) terhubung dengan pemrosesan data spesifik.
Dalam konteks perusahaan: nama, jenis kelamin, agama, dan status perkawinan di data kepegawaian termasuk data umum, demikian pula nomor HP dan IP Address login yang dapat dipakai untuk mengenali seseorang. Data keuangan pribadi menurut penjelasan UU mencakup antara lain jumlah simpanan di bank dan data kartu kredit; contoh itu tidak menyebut nomor rekening untuk transfer gaji secara tegas. Data kepesertaan BPJS Kesehatan kemungkinan terkait data pelayanan kesehatan, dan data tanggungan dapat memuat data anak. Penggolongan tiap item adalah penilaian yang perlu dikonfirmasi ke tim legal.
Apa Prinsip Pelindungan Data Pribadi dan Dasar Pemrosesannya?
Pemrosesan menurut Pasal 16 ayat (1) UU PDP mencakup enam tahap: pemerolehan dan pengumpulan; pengolahan dan penganalisisan; penyimpanan; perbaikan dan pembaruan; penampilan, pengumuman, transfer, penyebarluasan, atau pengungkapan; serta penghapusan atau pemusnahan.
Delapan prinsip (Pasal 16 ayat (2) UU 27/2026), dalam ringkasan:
- terbatas, spesifik, sah secara hukum, dan transparan;
- sesuai tujuan;
- menjamin hak subjek data;
- akurat, lengkap, tidak menyesatkan, mutakhir, dan dapat dipertanggungjawabkan;
- melindungi keamanan dari akses, pengungkapan, perubahan, perusakan, atau penghilangan yang tidak sah;
- memberitahukan tujuan dan aktivitas pemrosesan, serta kegagalan pelindungan;
- dimusnahkan/dihapus setelah masa retensi berakhir atau atas permintaan subjek data, kecuali ditentukan lain peraturan;
- bertanggung jawab dan dapat dibuktikan secara jelas.
Enam dasar pemrosesan (Pasal 20 ayat (2)): persetujuan yang sah secara eksplisit; pemenuhan kewajiban perjanjian; pemenuhan kewajiban hukum pengendali; pelindungan kepentingan vital subjek data; pelaksanaan tugas kepentingan umum/pelayanan publik/kewenangan pengendali; dan pemenuhan kepentingan yang sah lainnya dengan memperhatikan tujuan, kebutuhan, dan keseimbangan kepentingan.
Contoh payroll: perhitungan gaji umumnya bertumpu pada dasar perjanjian (kontrak kerja) dan kewajiban hukum (pajak, BPJS). Untuk pemrosesan di luar itu, misalnya analitik karyawan, diperlukan dasar sendiri.
Bagaimana Persetujuan yang Sah Menurut UU PDP, Termasuk untuk Data Anak?
Bila perusahaan memakai persetujuan sebagai dasar pemrosesan (Pasal 20 ayat (2) huruf a), UU PDP mengaturnya cukup ketat:
- Informasi yang wajib disampaikan lebih dulu (Pasal 21): antara lain legalitas dan tujuan pemrosesan, jenis dan relevansi data, jangka waktu retensi, jangka waktu pemrosesan, dan hak subjek data. Bila informasi berubah, pengendali wajib memberi tahu subjek data sebelum perubahan terjadi.
- Bentuk persetujuan (Pasal 22): tertulis atau terekam, secara elektronik maupun nonelektronik, dengan kekuatan hukum yang sama. Bila persetujuan memuat tujuan lain, permintaannya harus dapat dibedakan dengan jelas, berformat mudah dipahami dan diakses, dan berbahasa sederhana dan jelas.
- Akibat bila tidak memenuhi syarat: persetujuan yang tidak memenuhi syarat bentuk dan kejelasan dinyatakan batal demi hukum (Pasal 22 ayat (5)). Klausul perjanjian yang memuat permintaan pemrosesan tanpa persetujuan eksplisit yang sah juga batal demi hukum (Pasal 23).
- Beban pembuktian (Pasal 24): Artinya formulir persetujuan, log penerimaan, dan versi teks yang disetujui perlu tersimpan dan dapat ditunjukkan.
“Pengendali Data Pribadi wajib menunjukkan bukti persetujuan yang telah diberikan”
– Bunyi Pasal 24 UU 27/2022.
Data anak dan penyandang disabilitas. Pemrosesan data anak diselenggarakan secara khusus dan wajib mendapat persetujuan orang tua dan/atau wali (Pasal 25). Pemrosesan data penyandang disabilitas juga dilakukan secara khusus, melalui komunikasi dengan cara tertentu, dan wajib mendapat persetujuan penyandang disabilitas dan/atau walinya (Pasal 26).
Tafsir editorial: Bagi perusahaan, data anak biasanya muncul sebagai data tanggungan karyawan. Apakah persetujuan orang tua/wali harus dikumpulkan secara terpisah untuk data tanggungan, atau dapat dicakup oleh dasar pemrosesan lain, adalah pertanyaan legal yang perlu dikonfirmasi tim hukum.
Apa Saja Hak Subjek Data Pribadi Menurut UU PDP
UU PDP memberi subjek data sembilan hak atas data pribadinya. Perusahaan, sebagai pengendali, wajib dapat memenuhinya.
| Hak | Dasar | Inti hak |
|---|---|---|
| Informasi | Pasal 5 | Mengetahui identitas, dasar kepentingan hukum, tujuan, dan akuntabilitas pihak yang meminta data |
| Melengkapi/memperbarui | Pasal 6 | Memperbaiki kesalahan dan melengkapi data |
| Akses dan salinan | Pasal 7 | Memperoleh akses dan salinan data tentang dirinya |
| Mengakhiri pemrosesan, menghapus, memusnahkan | Pasal 8 | Meminta pemrosesan diakhiri atau data dihapus |
| Menarik persetujuan | Pasal 9 | Menarik kembali persetujuan yang telah diberikan |
| Keberatan atas keputusan otomatis | Pasal 10 | Menolak keputusan yang semata-mata dari pemrosesan otomatis dan berdampak hukum/signifikan |
| Menunda atau membatasi | Pasal 11 | Menunda/membatasi pemrosesan sesuai tujuan |
| Menggugat dan menerima ganti rugi | Pasal 12 | Menggugat atas pelanggaran pemrosesan |
| Portabilitas | Pasal 13 | Memperoleh/menggunakan dan mengirim data ke pengendali lain |
Hak subjek data pribadi ini dijalankan lewat permintaan yang direkam (Pasal 14). UU menyerahkan tata cara teknis kepada peraturan pelaksana (lihat Bagian 13).
Kapan Pemrosesan Harus Dihentikan, Data Dihapus, atau Dimusnahkan?
UU PDP memisahkan tiga tindakan yang sering tertukar. Semuanya kewajiban pengendali, dan penghapusan atau pemusnahan wajib diberitahukan kepada subjek data (Pasal 45).
| Tindakan | Pemicu menurut UU | Dasar |
|---|---|---|
| Menghentikan pemrosesan | Subjek data menarik persetujuan; paling lambat 3×24 jam sejak permintaan diterima | Pasal 40 |
| Menunda dan membatasi pemrosesan | Permintaan subjek data; paling lambat 3×24 jam sejak permintaan diterima, dengan pengecualian (ketentuan hukum, membahayakan pihak lain, atau terikat perjanjian tertulis yang tidak mengizinkan) | Pasal 41 |
| Mengakhiri pemrosesan | Masa retensi tercapai, tujuan tercapai, atau ada permintaan subjek data | Pasal 42 |
| Menghapus data | Data tidak lagi diperlukan, persetujuan ditarik, ada permintaan subjek data, atau data diperoleh/diproses secara melawan hukum | Pasal 43 |
| Memusnahkan data | Masa retensi habis dan berketerangan dimusnahkan menurut jadwal retensi arsip, ada permintaan subjek data, tidak berkaitan dengan proses hukum perkara, dan/atau data diperoleh melawan hukum | Pasal 44 |
Pelaksanaan penghapusan dan pemusnahan mengikuti ketentuan peraturan perundang-undangan (Pasal 43 ayat (2), 44 ayat (2)). Artinya data yang masih wajib disimpan menurut aturan lain, misalnya sektor pajak atau ketenagakerjaan, tidak otomatis boleh dihapus.
Apa Saja Kewajiban Pengendali Data Pribadi dan Prosesor?
Kewajiban pengendali data pribadi dalam UU PDP, dalam urutan yang lazim ditemui perusahaan:
- Memiliki dasar pemrosesan (Pasal 20) dan menyampaikan informasi kepada subjek data.
- Merekam kegiatan pemrosesan (Pasal 31) dan memberikan akses sesuai hak (Pasal 32).
- Melakukan penilaian dampak pelindungan data (DPIA) untuk pemrosesan berisiko tinggi (Pasal 34, memuat tujuh kategori risiko tinggi).
- Menjaga keamanan (Pasal 35–39): melindungi dan memastikan keamanan data yang diproses.
- Mengawasi pihak yang terlibat dan memastikan prosesor memproses sesuai instruksi (Pasal 51).
- Menotifikasi kebocoran data atau kegagalan pelindungan data dalam 3×24 jam (Pasal 46; dibahas di subbab berikutnya).
- Bertanggung jawab dan dapat membuktikan (Pasal 47).
- Menunjuk pejabat/petugas pelindungan data (DPO) dalam kondisi tertentu (Pasal 53): pemrosesan untuk pelayanan publik; kegiatan inti yang memerlukan pemantauan teratur dan sistematis atas data pribadi dalam skala besar; atau kegiatan inti berupa pemrosesan data spesifik dan/atau terkait tindak pidana. DPO dapat berasal dari internal maupun eksternal (Pasal 53 ayat (3)).
Pengendali berbentuk badan hukum yang melakukan penggabungan, pemisahan, pengambilalihan, peleburan, atau pembubaran memiliki kewajiban terkait data pribadi.
Bagaimana Notifikasi Kebocoran Data 3×24 Jam Menurut UU PDP
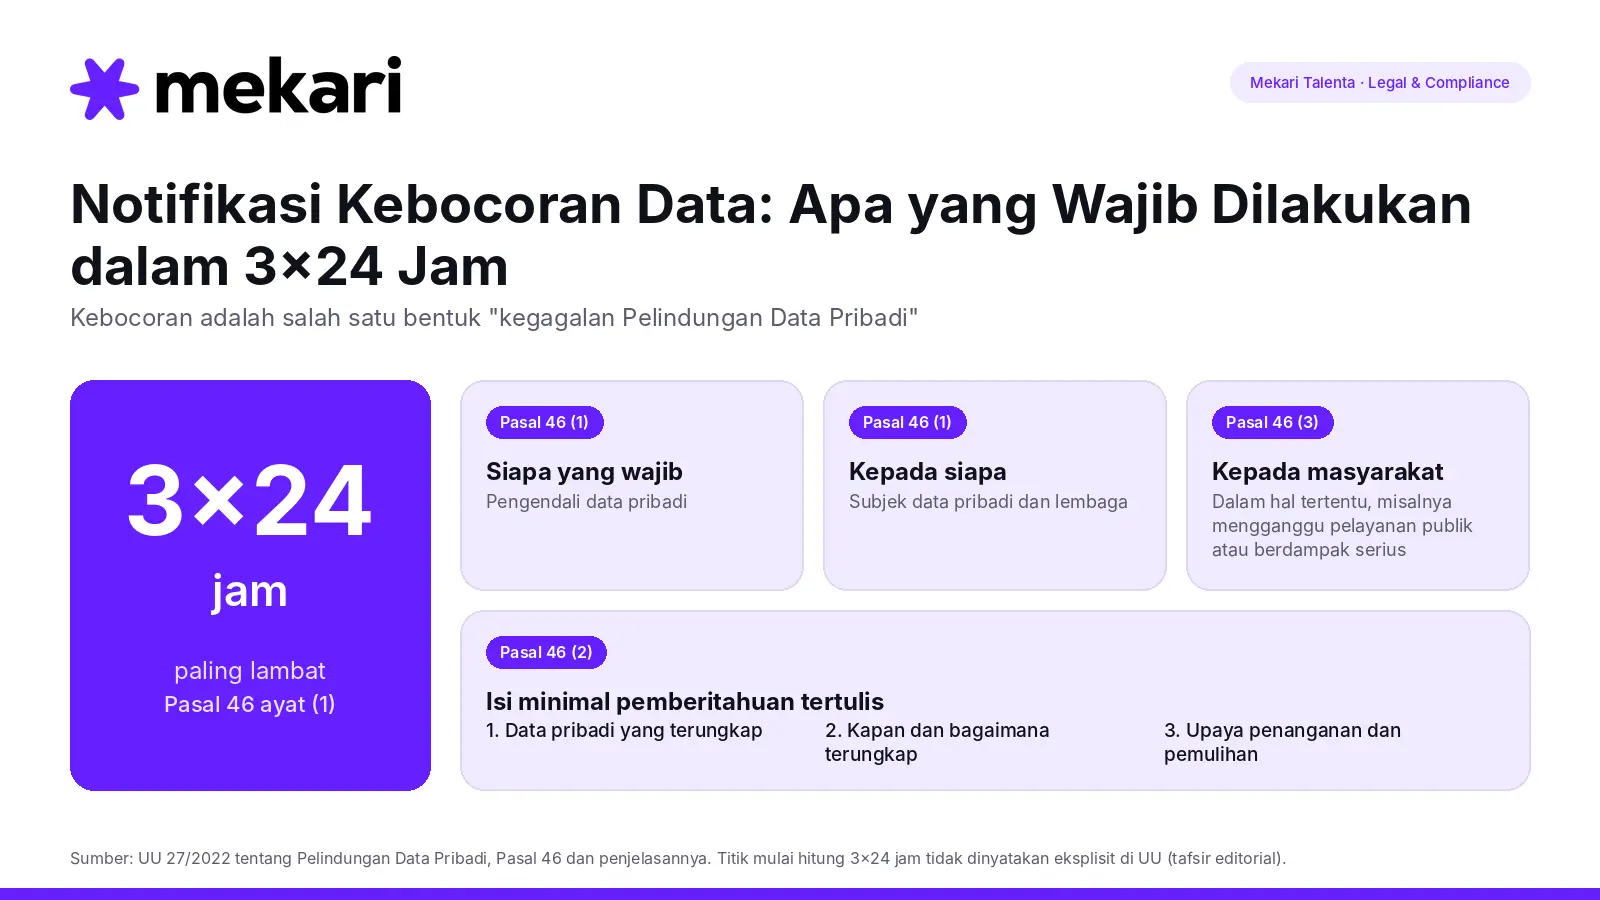
“Kebocoran data” adalah istilah sehari-hari; UU memakai kegagalan Pelindungan Data Pribadi. Penjelasan Pasal 46 UU 27/2022 mendefinisikannya sebagai kegagalan melindungi data pribadi dalam hal kerahasiaan, integritas, dan ketersediaan, termasuk pelanggaran keamanan yang disengaja maupun tidak disengaja, yang mengarah pada perusakan, kehilangan, perubahan, pengungkapan, atau akses tidak sah. Dengan kata lain, kebocoran hanyalah salah satu bentuknya.
| Unsur | Isi menurut UU | Dasar |
|---|---|---|
| Siapa yang wajib | Pengendali data pribadi | Pasal 46 (1) |
| Batas waktu | Paling lambat 3×24 jam | Pasal 46 (1) |
| Kepada siapa | Subjek data pribadi dan lembaga | Pasal 46 (1) |
| Isi minimal | Data yang terungkap; kapan dan bagaimana terungkap; upaya penanganan dan pemulihan | Pasal 46 (2) |
| Pemberitahuan ke masyarakat | Dalam hal tertentu, antara lain jika mengganggu pelayanan publik dan/atau berdampak serius terhadap kepentingan masyarakat | Pasal 46 (3) dan penjelasannya |
“Paling lambat 3 x 24 (tiga kali dua puluh empat) jam.”
– Bunyi Pasal 46 ayat (1) UU 27/2022.
Karena definisinya mencakup insiden yang disengaja maupun tidak, kesalahan internal seperti salah kirim data juga dapat memicu kewajiban ini ‡. Pelanggaran ayat (1) dan (3) dapat dikenai sanksi administratif (Pasal 57 ayat (1)).
Bagaimana Aturan Transfer Data Pribadi?
UU Perlindungan Data Pribadi membedakan transfer di dalam dan ke luar wilayah hukum Indonesia:
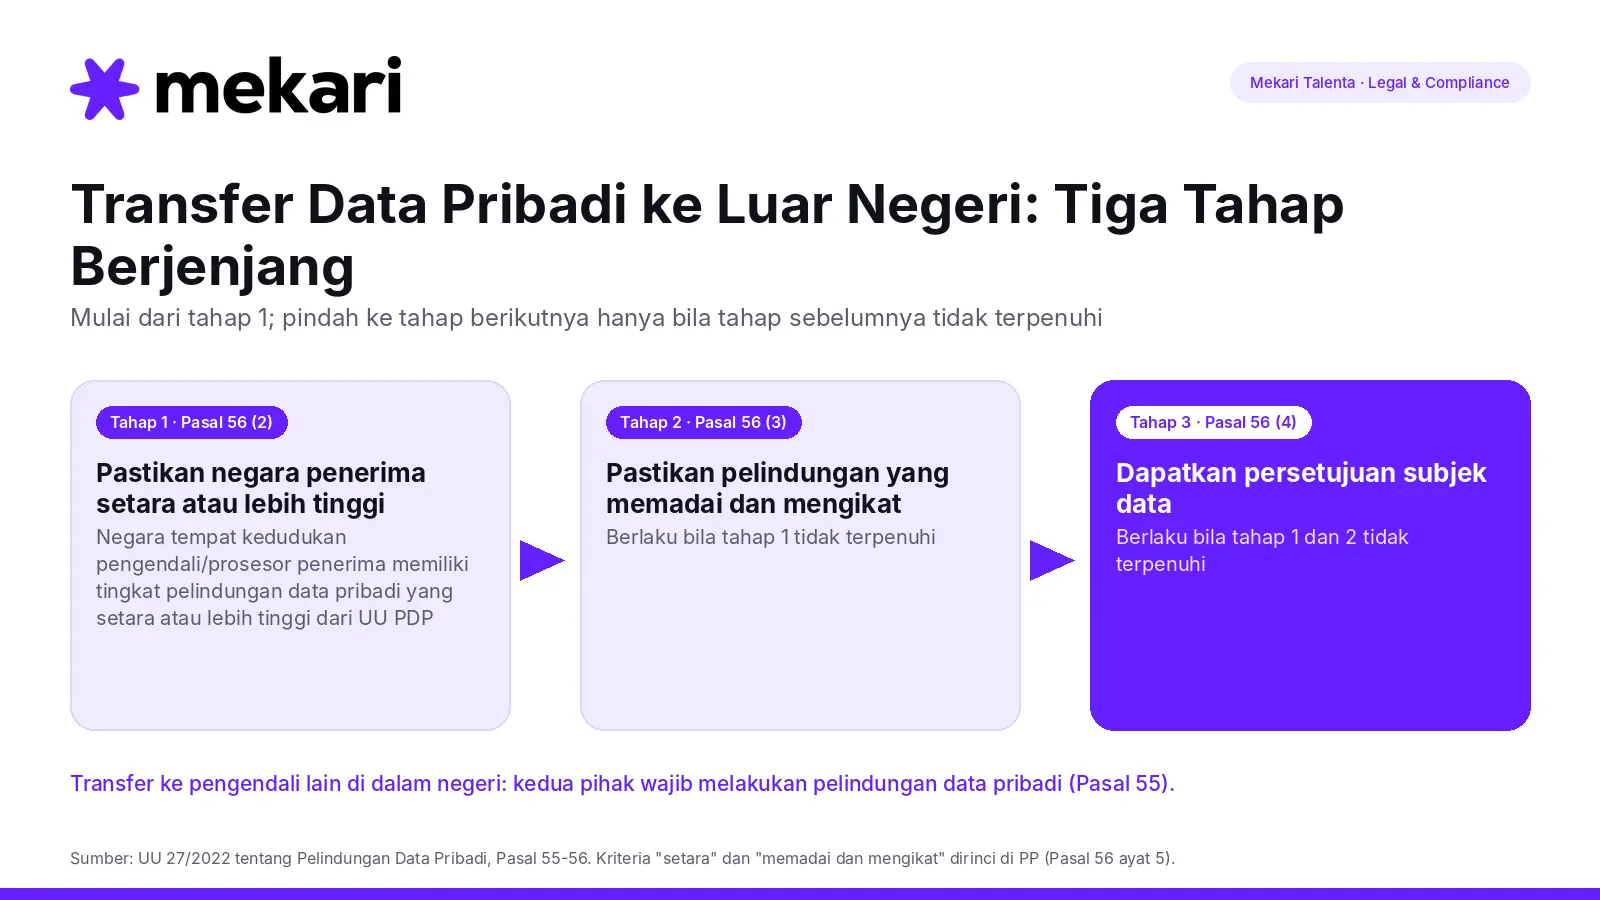
- Transfer di dalam negeri (Pasal 55): pengendali dapat mentransfer data pribadi kepada pengendali lain di wilayah hukum Indonesia. Pihak yang mentransfer maupun yang menerima sama-sama wajib melakukan pelindungan data pribadi sesuai UU.
- Transfer ke luar negeri (Pasal 56): pengendali dapat mentransfer data kepada pengendali dan/atau prosesor di luar wilayah hukum Indonesia, dengan tiga tahap yang berjenjang:
| Tahap | Kewajiban pengendali | Dasar |
|---|---|---|
| 1 | Memastikan negara tempat kedudukan penerima memiliki tingkat pelindungan data pribadi yang setara atau lebih tinggi dari UU PDP | Pasal 56 ayat (2) |
| 2 | Bila tahap 1 tidak terpenuhi, memastikan ada pelindungan data pribadi yang memadai dan bersifat mengikat | Pasal 56 ayat (3) |
| 3 | Bila tahap 1 dan 2 tidak terpenuhi, mendapatkan persetujuan subjek data pribadi | Pasal 56 ayat (4) |
Ketentuan lebih lanjut tentang transfer diatur dalam Peraturan Pemerintah (Pasal 56 ayat (5)), sehingga kriteria “setara” dan “memadai dan mengikat” dirinci di aturan pelaksana, bukan di UU. Pelanggaran Pasal 55 ayat (2) dan Pasal 56 ayat (2) sampai (4) termasuk yang dapat dikenai sanksi administratif (Pasal 57 ayat (1)).
Contoh payroll: bila data karyawan disimpan atau diakses dari server di luar Indonesia, atau dibagikan ke afiliasi di luar negeri, kegiatan itu perlu diperiksa terhadap tiga tahap di atas.
Apa Sanksi UU PDP bagi Perusahaan
Sanksi UU PDP terbagi dua: sanksi administratif yang dijatuhkan lembaga, dan sanksi pidana untuk perbuatan yang dilakukan dengan sengaja dan melawan hukum.
Sanksi administratif (Pasal 57)
Pelanggaran atas pasal-pasal tertentu (termasuk dasar pemrosesan, keamanan, notifikasi, DPIA, dan DPO) dapat dikenai:
- peringatan tertulis;
- penghentian sementara kegiatan pemrosesan;
- penghapusan atau pemusnahan data pribadi; dan/atau
- denda administratif.
“Paling tinggi 2 (dua) persen dari pendapatan tahunan atau penerimaan tahunan.”
– Bunyi Pasal 57 ayat (3) UU 27/2022.
Batas 2% dihitung “terhadap variabel pelanggaran”, dan penjatuhan sanksi dilakukan oleh lembaga (ayat (4)).
Sanksi Pidana (Pasal 67-70)
Pasal 65–66 27/2022 lebih dulu menetapkan larangan: setiap orang dilarang secara melawan hukum memperoleh atau mengumpulkan, mengungkapkan, atau menggunakan data pribadi yang bukan miliknya, serta membuat atau memalsukan data pribadi.
Pelanggaran atas larangan itulah yang diancam pidana di bawah ini.
| Perbuatan (harus “dengan sengaja dan melawan hukum”) | Ancaman | Dasar |
|---|---|---|
| Perbuatan (harus “dengan sengaja dan melawan hukum”) | Ancaman | Dasar |
| Mengungkapkan data pribadi yang bukan miliknya | Penjara ≤ 4 tahun dan/atau denda ≤ Rp4 miliar | Pasal 67 (2) |
| Menggunakan data pribadi yang bukan miliknya | Penjara ≤ 5 tahun dan/atau denda ≤ Rp5 miliar | Pasal 67 (3) |
| Membuat data pribadi palsu atau memalsukan | Penjara ≤ 6 tahun dan/atau denda ≤ Rp6 miliar | Pasal 68 |
Pidana tambahan berupa perampasan keuntungan/harta dan pembayaran ganti kerugian dapat dijatuhkan (Pasal 69). Bila pelakunya korporasi, pidana dapat dijatuhkan kepada pengurus, pemegang kendali, pemberi perintah, pemilik manfaat, dan/atau korporasi; terhadap korporasi hanya pidana denda, paling banyak 10 kali maksimum denda yang diancamkan, ditambah pidana tambahan seperti pembekuan usaha (Pasal 70).
Tafsir editorial: karena pasal pidana mensyaratkan kesengajaan dan sifat melawan hukum, kelalaian internal (misalnya salah kirim slip gaji) tidak otomatis menjadi tindak pidana, tetapi tetap dapat menimbulkan kewajiban notifikasi dan sanksi administratif. Penilaian kasus per kasus oleh penegak hukum tidak dapat diprediksi dari tulisan ini.
Bagaimana Peran Lembaga PDP dalam Pengawasan
UU membentuk lembaga pelaksana pelindungan data pribadi (Lembaga PDP) yang ditetapkan Presiden dan bertanggung jawab kepada Presiden (Pasal 58–60 UU 27/2022).
Namun hingga November 2026, berdasarkan pemberitaan media massa nasional menyebut rancangan Perpres kelembagaan telah final dan diserahkan kepada Presiden; Lembaga PDP belum terbentuk, dan Kementerian Komunikasi dan Digital menjalankan pengawasan sementara.
Sengketa dapat diselesaikan melalui arbitrase, pengadilan, atau lembaga penyelesaian sengketa alternatif (Pasal 64 ayat (1)). Alat bukti yang sah mencakup informasi dan/atau dokumen elektronik (ayat (3)), dan persidangan dapat dilakukan tertutup bila diperlukan untuk melindungi data pribadi (ayat (4)).
Apa Kaitan UU PDP dengan PP 33/2026?
PP 33/2026 adalah aturan pelaksana UU PDP: terdiri dari 225 pasal, ditetapkan dan diundangkan 16 Juli 2026, dan berlaku 16 Januari 2027 (Pasal 225). Perannya sederhana: UU menetapkan apa yang wajib, PP merinci bagaimana menjalankannya.
| Topik di UU | Yang ditambahkan PP 33/2026 (ringkas) |
|---|---|
| Hak subjek data (Pasal 5–13) | Tata cara dan tenggat pelaksanaan hak lainnya |
| Dasar pemrosesan dan perekaman (Pasal 20, 31) | Dokumentasi dasar pemrosesan, catatan kegiatan pemrosesan, dan kebijakan retensi |
| Prosesor (Pasal 51) | Unsur kontrak dengan prosesor dan aturan sub-prosesor |
| Notifikasi, DPIA, DPO (Pasal 34, 46, 53) | Tata cara pemberitahuan, penilaian dampak, dan penunjukan DPO |
| Sanksi (Pasal 57) | Variabel denda dan alur penegakan |
Satu hal yang perlu diingat perusahaan: selama peraturan lembaga belum terbit, PP menjadi acuan utama pelaksanaan, dan pemrosesan yang tidak bertentangan dengan PP tetap dapat berjalan (Pasal 223 PP) ‡. Istilah “Hari” dalam PP berarti hari kerja (Pasal 1 angka 19 PP), sedangkan “3×24 jam” dihitung dalam jam.
Pembahasan rinci PP 33/2026, termasuk dokumen yang perlu disiapkan tim HR dan payroll, ada di artikel terpisah. Selengkapnya baca:
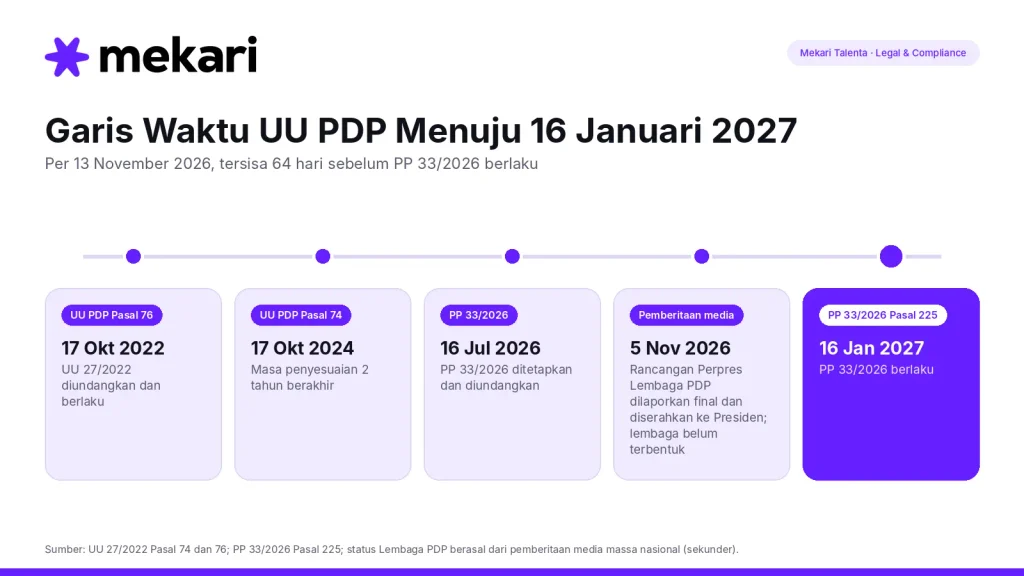
Garis Waktu Pelaksanaan UU PDP Menuju 16 Januari 2027
Checklist Langkah Berurutan Pelaksanaan Regulasi Teknis Perlindungan Data Pribadi
Garis waktu di atas menunjukkan bahwa kewajiban inti UU PDP sudah berlaku, sementara perincian teknisnya menyusul lewat PP 33/2026. Sepuluh langkah berikut menerjemahkannya menjadi urutan kerja, dari memahami data yang dimiliki sampai menguji kesiapan.
- Petakan data. Daftar kategori data pribadi, sumber, tujuan, penerima, lokasi simpan, dan masa simpan (fondasi catatan kegiatan pemrosesan).
- Tetapkan dasar pemrosesan per kegiatan dan dokumentasikan; bila memakai persetujuan, pastikan tertulis/terekam, berbahasa jelas, dan buktinya tersimpan (Pasal 22, 24); untuk kepentingan sah, tulis analisisnya.
- Klasifikasi data spesifik dan cek apakah DPIA/DPO diperlukan.
- Periksa kontrak vendor terhadap peran prosesor dan kewajiban kontraknya.
- Siapkan jalur permintaan hak subjek data pribadi beserta pelacakan tenggat 3×24 jam.
- Siapkan prosedur notifikasi kebocoran data 3×24 jam: siapa menilai, siapa menotifikasi, templat pemberitahuan (UU Pasal 46(2)).
- Kendalikan akses dan keamanan: batasi akses berbasis peran, catat jejak audit, enkripsi sesuai risiko.
- Tetapkan kebijakan retensi, penghentian, dan penghapusan (Pasal 40–45).
- Uji simulasi sebelum 16 Januari 2027.
Kesimpulan: Kepatuhan UU PDP Dinilai dari Bukti, Bukan Klaim
Bagi pengendali data pribadi, ukuran kepatuhan UU PDP kini adalah bukti: dasar pemrosesan, jalur hak subjek data pribadi, dan prosedur notifikasi 3×24 jam yang dapat ditunjukkan. Mulailah dari peta data sampai peraturan lembaga terbit.
Kewajiban UU PDP pada akhirnya bertumpu pada tiga hal yang dapat dikelola: siapa yang boleh mengakses data, bagaimana data diamankan, dan apakah dokumentasinya dapat ditunjukkan. Mekari membantu perusahaan mengelola akses, keamanan, dan dokumentasi data melalui solusi bisnis terintegrasi.
Sebagai contoh, halaman produk Mekari Talenta menyebut kontrol akses berbasis peran, audit log, dan enkripsi data. Fitur semacam ini mendukung kontrol internal, tetapi tidak menggantikan analisis hukum maupun tanggung jawab perusahaan sebagai pengendali data pribadi.
Jelajahi solusi Mekari dan coba gratis Mekari Talenta.
Coba Gratis Mekari Mekari Talenta atau Jadwalkan Demo untuk Tim HR Anda Sekarang!
Tulisan ini bersifat informasi umum, bukan nasihat hukum. Tafsir editorial adalah pandangan editorial dan dapat berbeda dari penilaian otoritas. Konsultasikan dengan penasihat hukum untuk kondisi spesifik perusahaan Anda.
Referensi
Database Peraturan JDIH BPK. “UU Nomor 27 Tahun 2022”
Kabupaten Banyumas.go.id. “PP Nomor 33 Tahun 2026”